
Ventajas de XHTTP
El transporte XHTTP imita el comportamiento de un navegador web normal. El tráfico se divide en fragmentos que viajan como peticiones HTTP estándar (por ejemplo, POST o GET). Admite HTTP/1.1 y HTTP/2.
Para el proveedor parece que estás subiendo imágenes o enviando datos a una web a través de una API. Bloquear este tráfico sin «romper» la mitad del internet normal es muy difícil.
DANGER
El núcleo oficial de sing-box no admite el transporte XHTTP. Para conectarte, usa clientes basados en Xray-core versión 1.8.10 o posterior.
Paso 1. Preparación del servidor y requisitos del sistema
Te recomendamos usar nuestros servidores de F3 Cloud – cumplen por completo los requisitos del sistema del proyecto y son compatibles con las instrucciones de abajo.
| Parámetro | Requisitos mínimos |
|---|---|
| vCPU (núcleo virtual) | Desde 1 núcleo |
| RAM | Desde 1 GB |
| Almacenamiento | Desde 10 GB SSD |
| Sistema operativo | Ubuntu 24.04 (recomendado) |
Te aconsejamos fijarte en la configuración DE-RZ9-1. El servidor funciona con un procesador AMD Ryzen 9 5950X con puerto de 1 Gbit/s y cubre de sobra los requisitos del proyecto.
Paso 2. Elegir la configuración del servidor
Después de iniciar sesión o registrarte en el panel de F3 Cloud, pulsa el botón Order service para pasar a la elección del servidor.
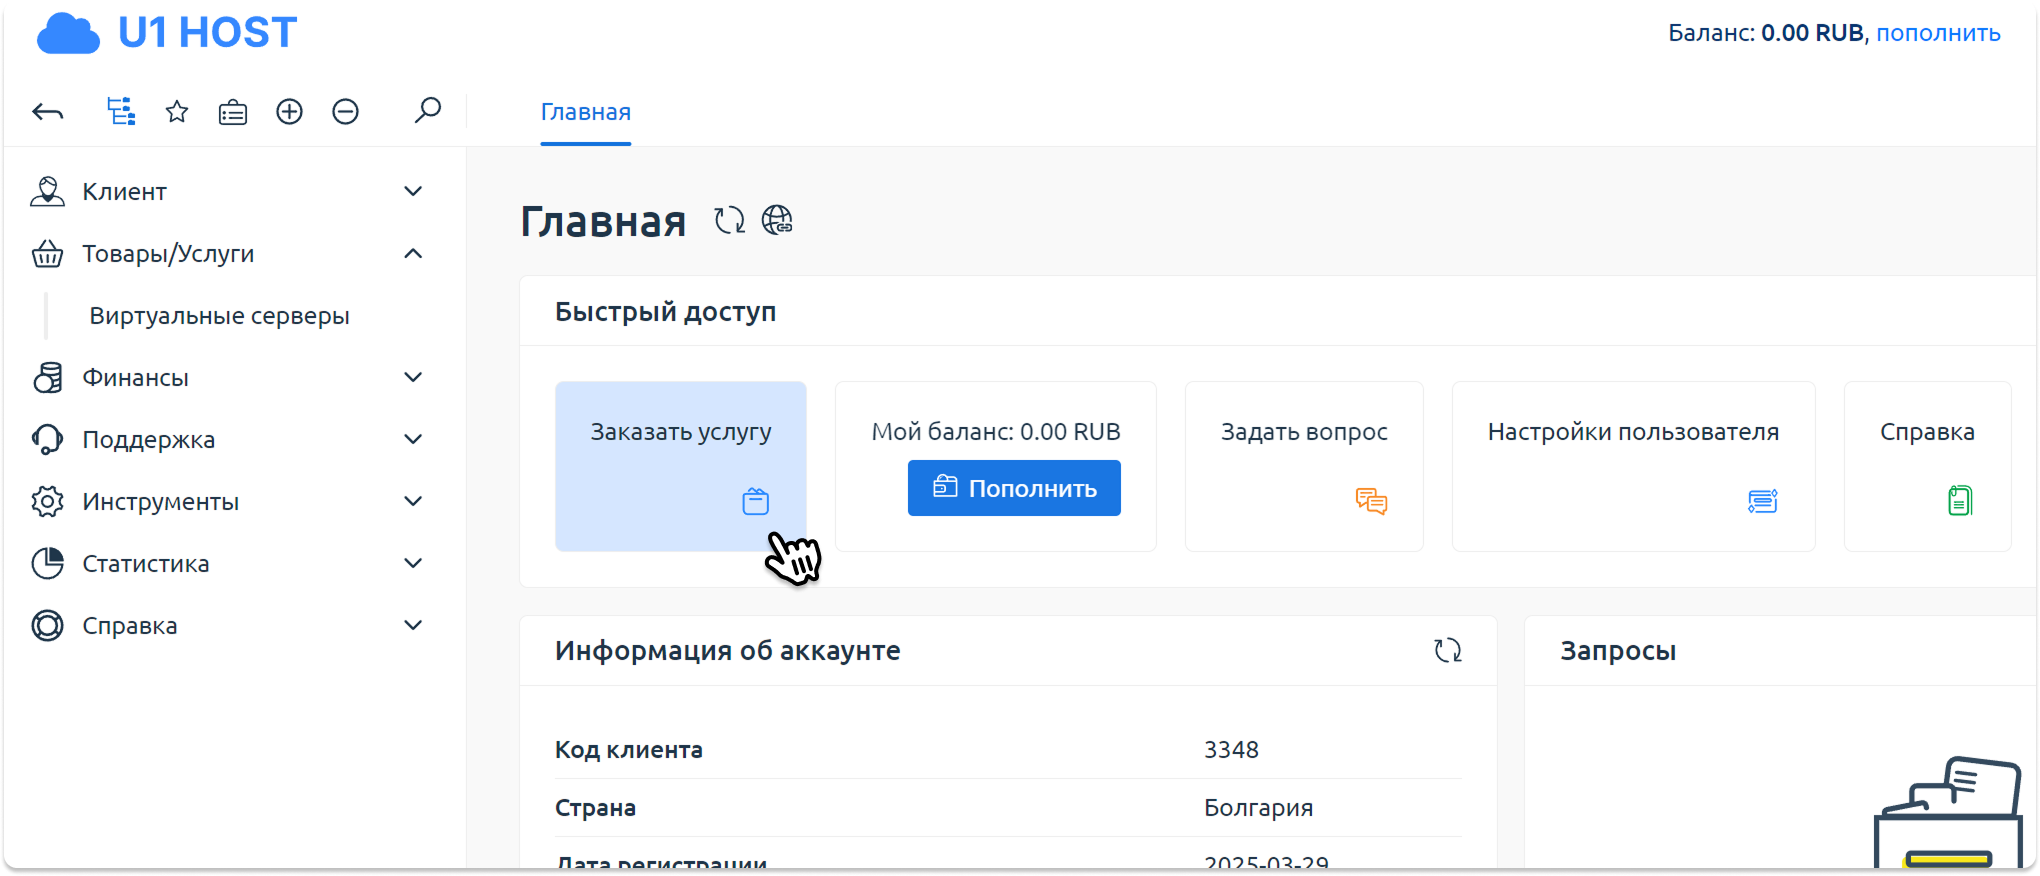
En el menú Order service primero aparecen los planes principales. Para ver la lista completa, pulsa View all.
Cómo elegir el servidor:
- en la tarjeta DE-RZ9-1, pulsa el botón Order;
- en la configuración del servidor, elige el sistema operativo Ubuntu 24.04;
- pulsa el botón Pay para completar el pedido.
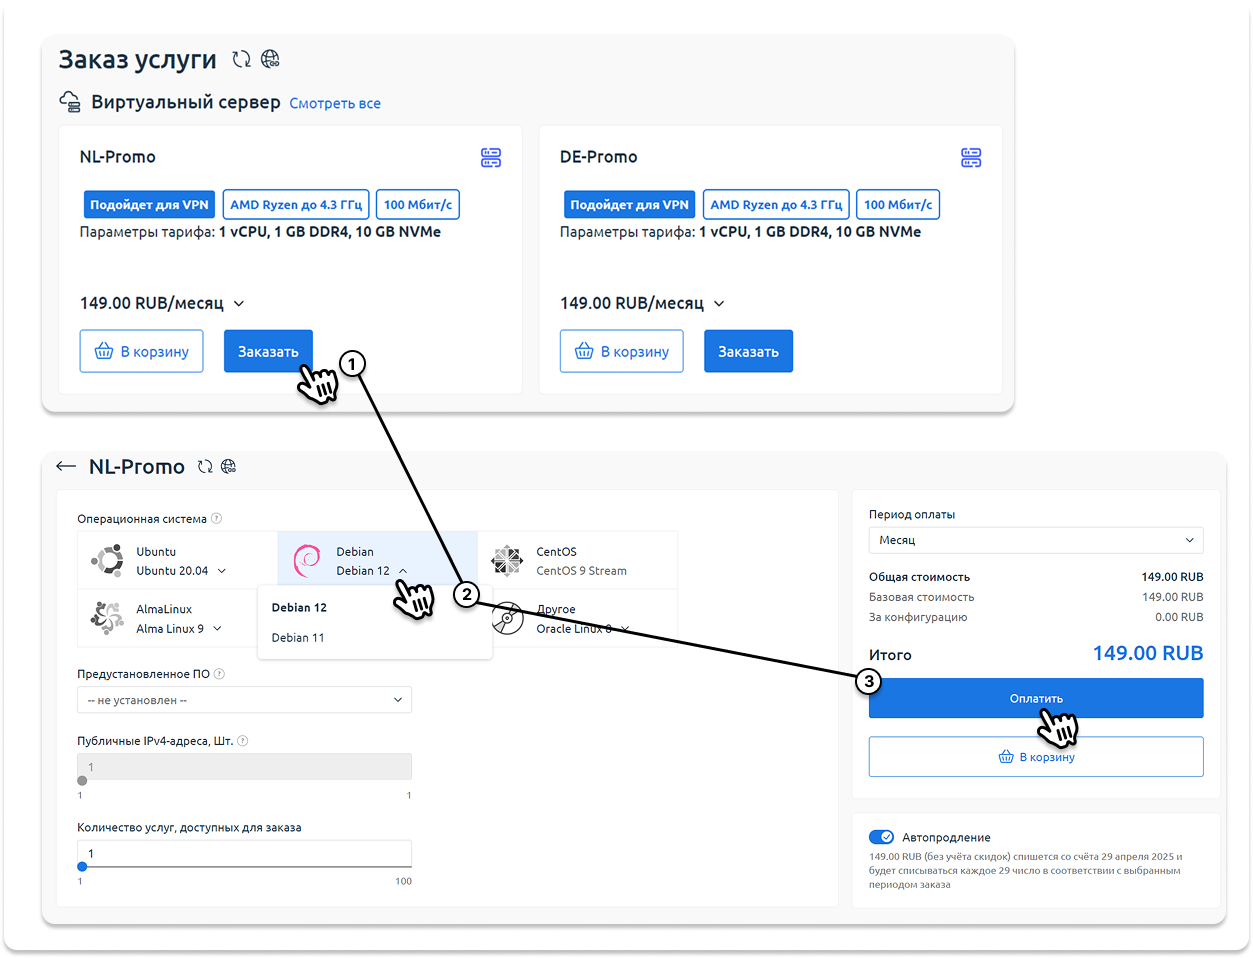
La captura muestra los pasos del pedido. En tu caso, elige Ubuntu 24.04 y no Debian.
Paso 3. Activación del servidor
Después del pago, el pedido se procesa automáticamente. La activación del servidor no suele tardar más de 2 minutos.
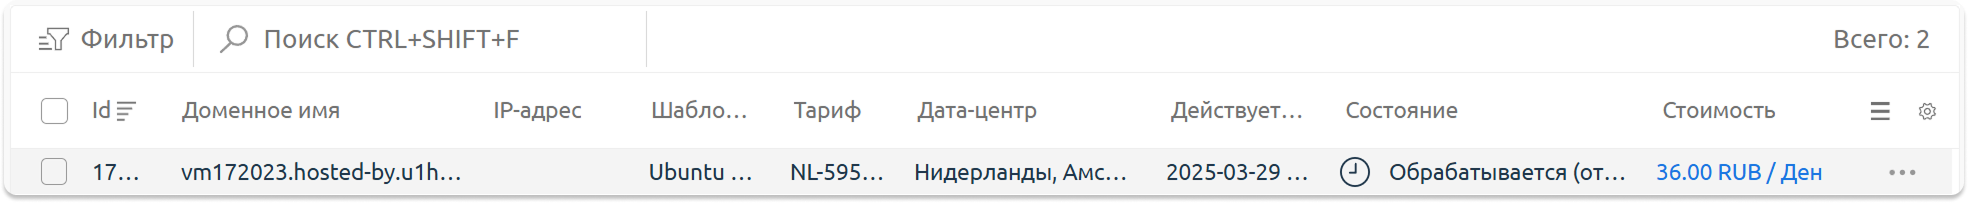
El estado «Processing» significa que hay que esperar un poco.
Puedes seguir el estado actual en el panel de control. En cuanto el servidor esté listo, el estado cambiará a Active.
INFO
A veces la activación tarda más por la carga elevada y la cola de pedidos en la ubicación elegida. Si el servidor no se ha activado en 10 minutos, escríbenos en un ticket y revisaremos el estado del pedido enseguida.
Paso 4. Obtener los datos del servidor
- Espera a que el servidor se active por completo.
- En el área de cliente, marca la casilla junto al servidor y pulsa el botón Instruction en el menú superior.
- Copia los datos de conexión que aparecen en la instrucción:
- Server IP address;
- Username;
- Password.
En la captura de abajo se ve dónde encontrar esta información.
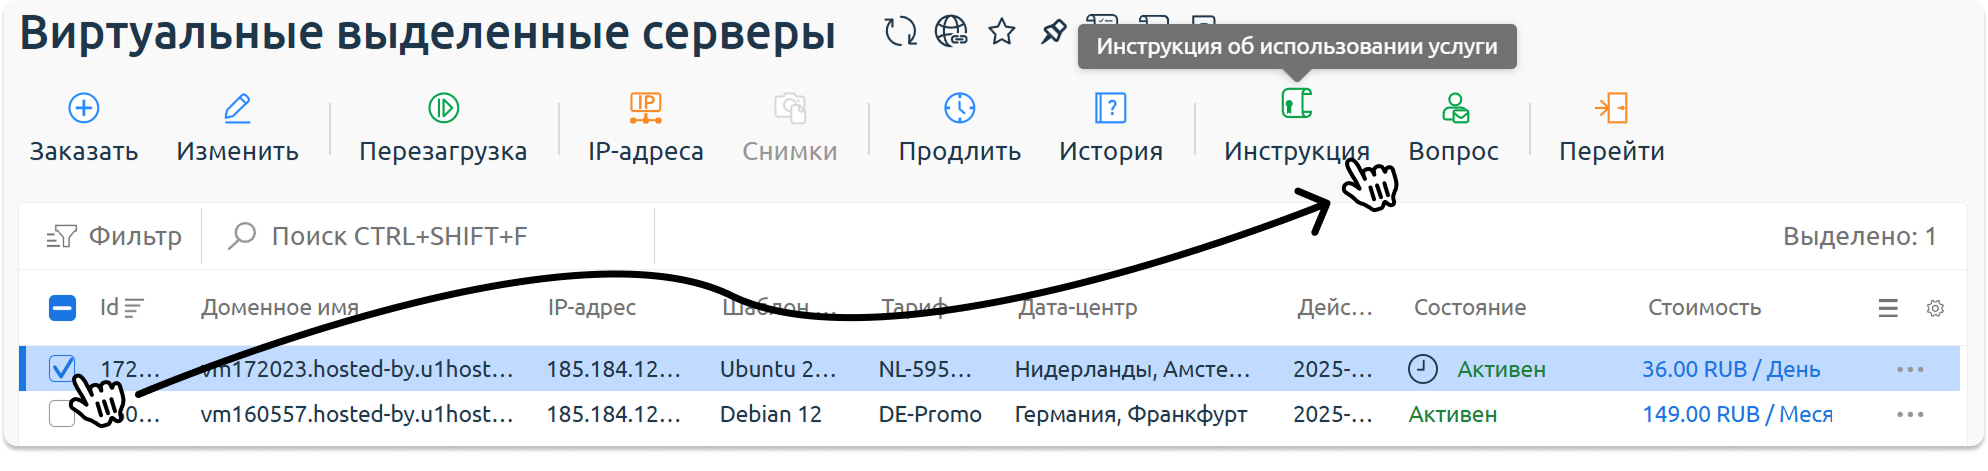
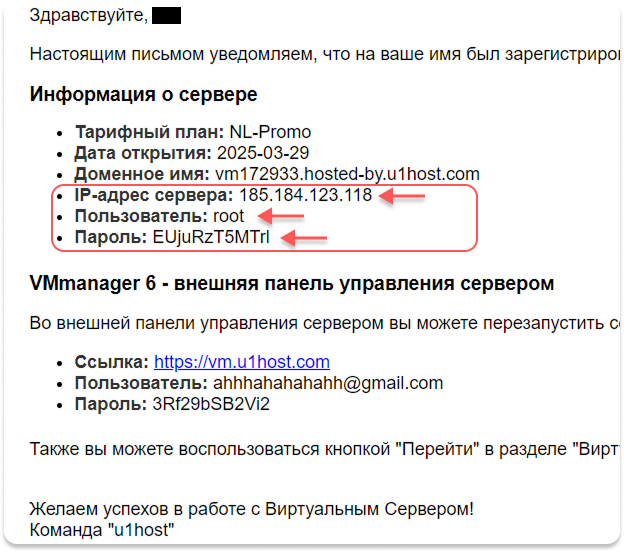
Los datos del servidor también te llegan por correo electrónico.
Paso 5. Comprar y configurar el dominio
Para XHTTP con TLS necesitas un dominio propio que apunte a la dirección IP del servidor. Sirve el dominio más barato de cualquier registrador, por ejemplo reg.ru o Selectel.
TIP
Elige un nombre de dominio neutro, que parezca una web normal, por ejemplo shaurma-ashotika.ru. No uses en el nombre palabras como vpn, proxy, xray, vless, reality y similares. El nombre del dominio se transmite sin cifrar (SNI), y esas palabras son fáciles de detectar con una lista.
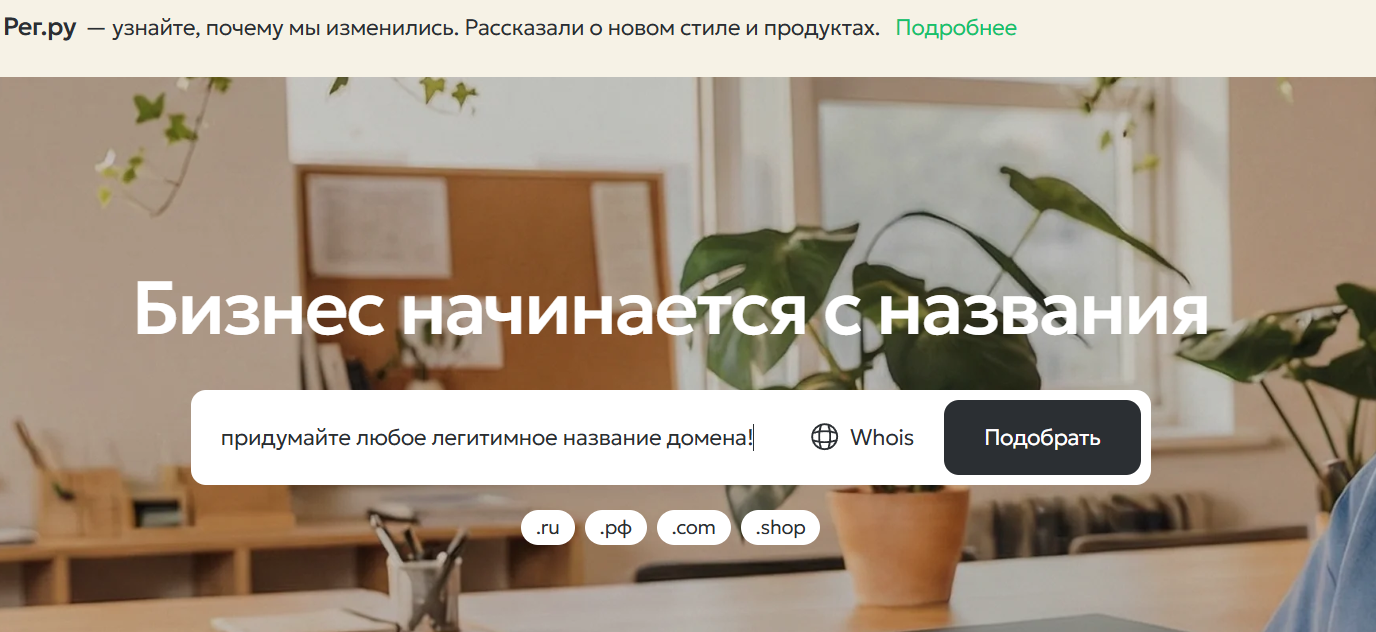
La configuración se muestra con reg.ru como ejemplo.
Escribe el nombre del dominio y pulsa el botón Подобрать (Buscar).
La web te llevará a la página de pago, aquí presta atención. Quita del pedido el dominio .online y deja solo el dominio .ru.
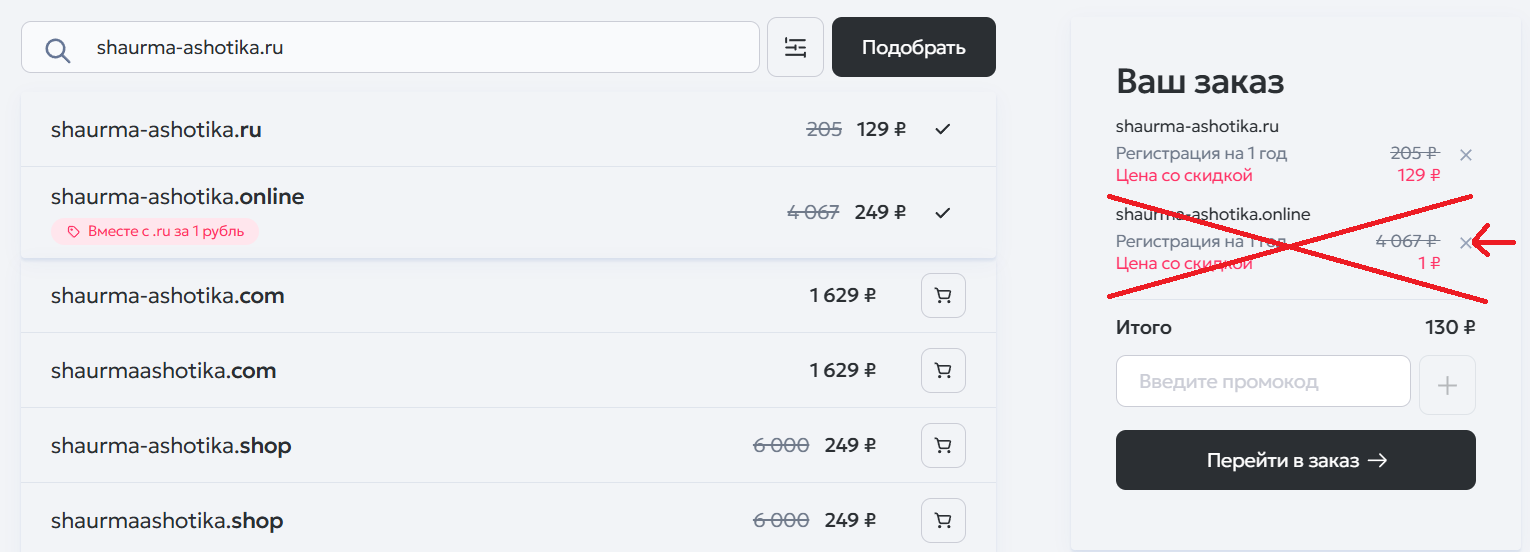
Después pulsa el botón Перейти в заказ (Ir al pedido).
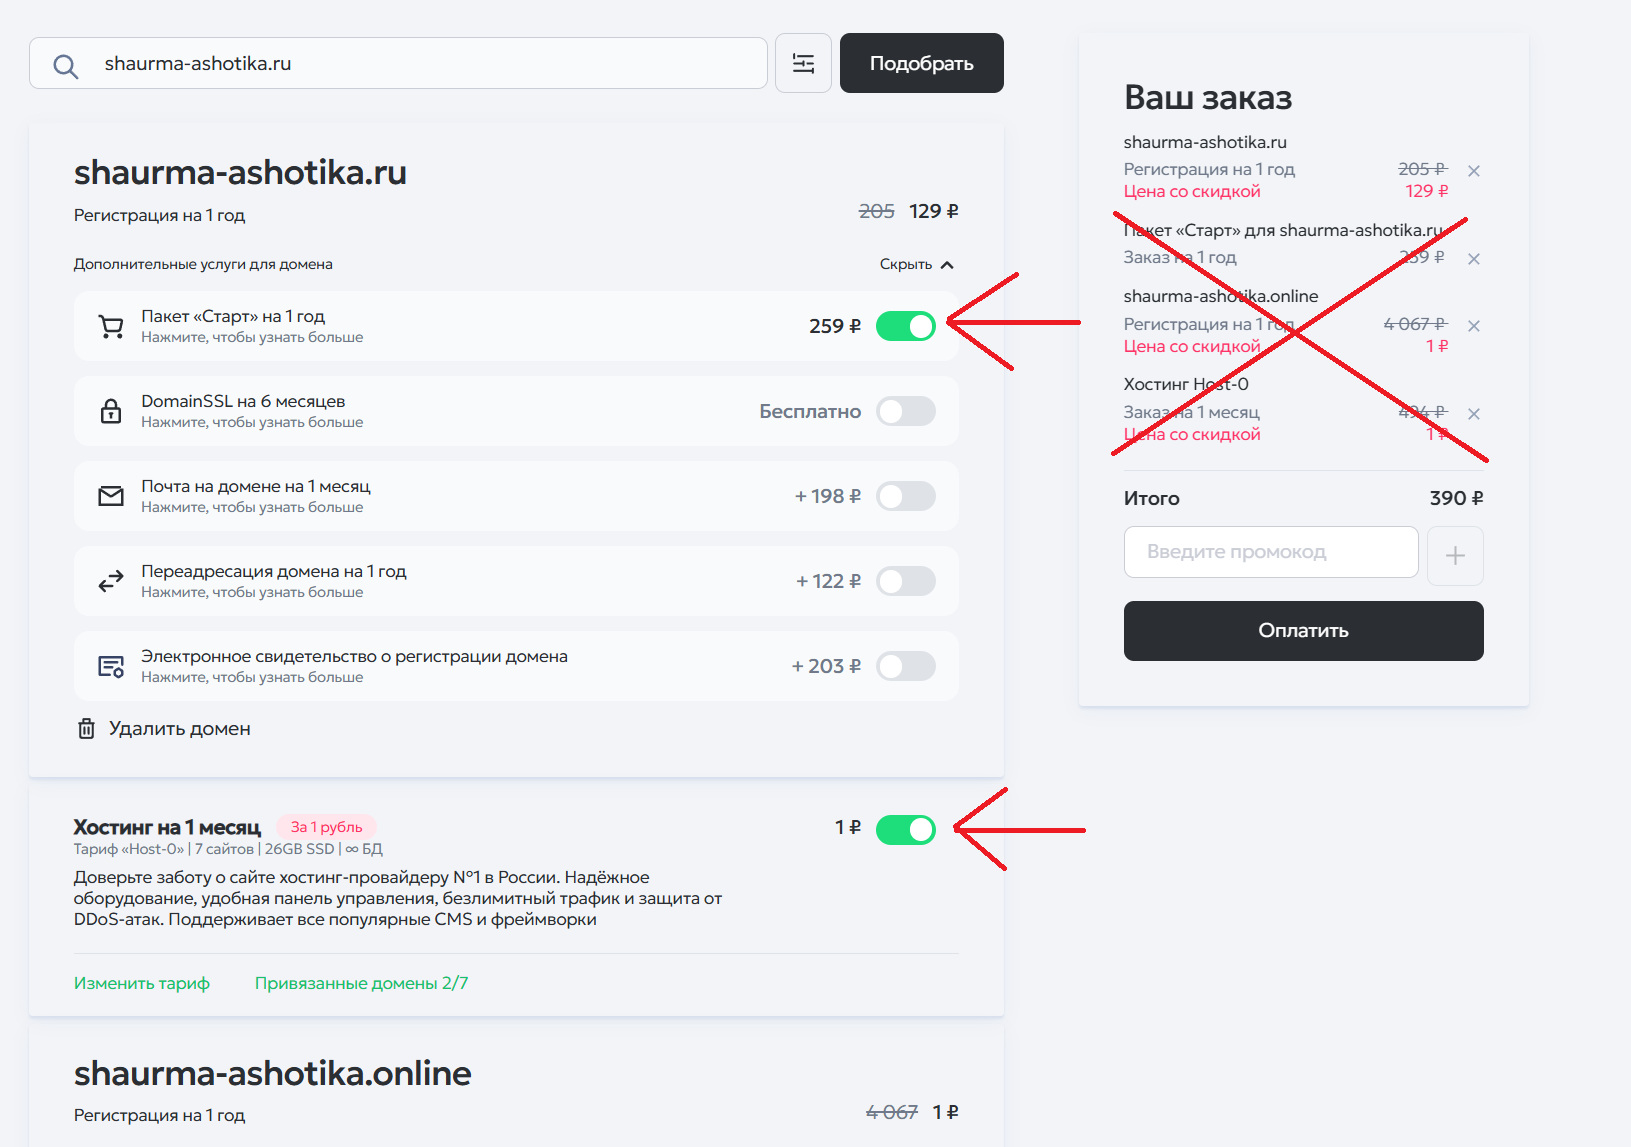
Aquí haz lo mismo – desmarca todas las casillas verdes y deja solo tu dominio .ru. Pulsa el botón Оплатить (Pagar) y la web te llevará a la página de registro. Sigue las instrucciones del registrador.
Después del pago tendrás acceso al área de cliente del registrador y a la configuración del dominio. Sigue los pasos que se ven en las capturas.
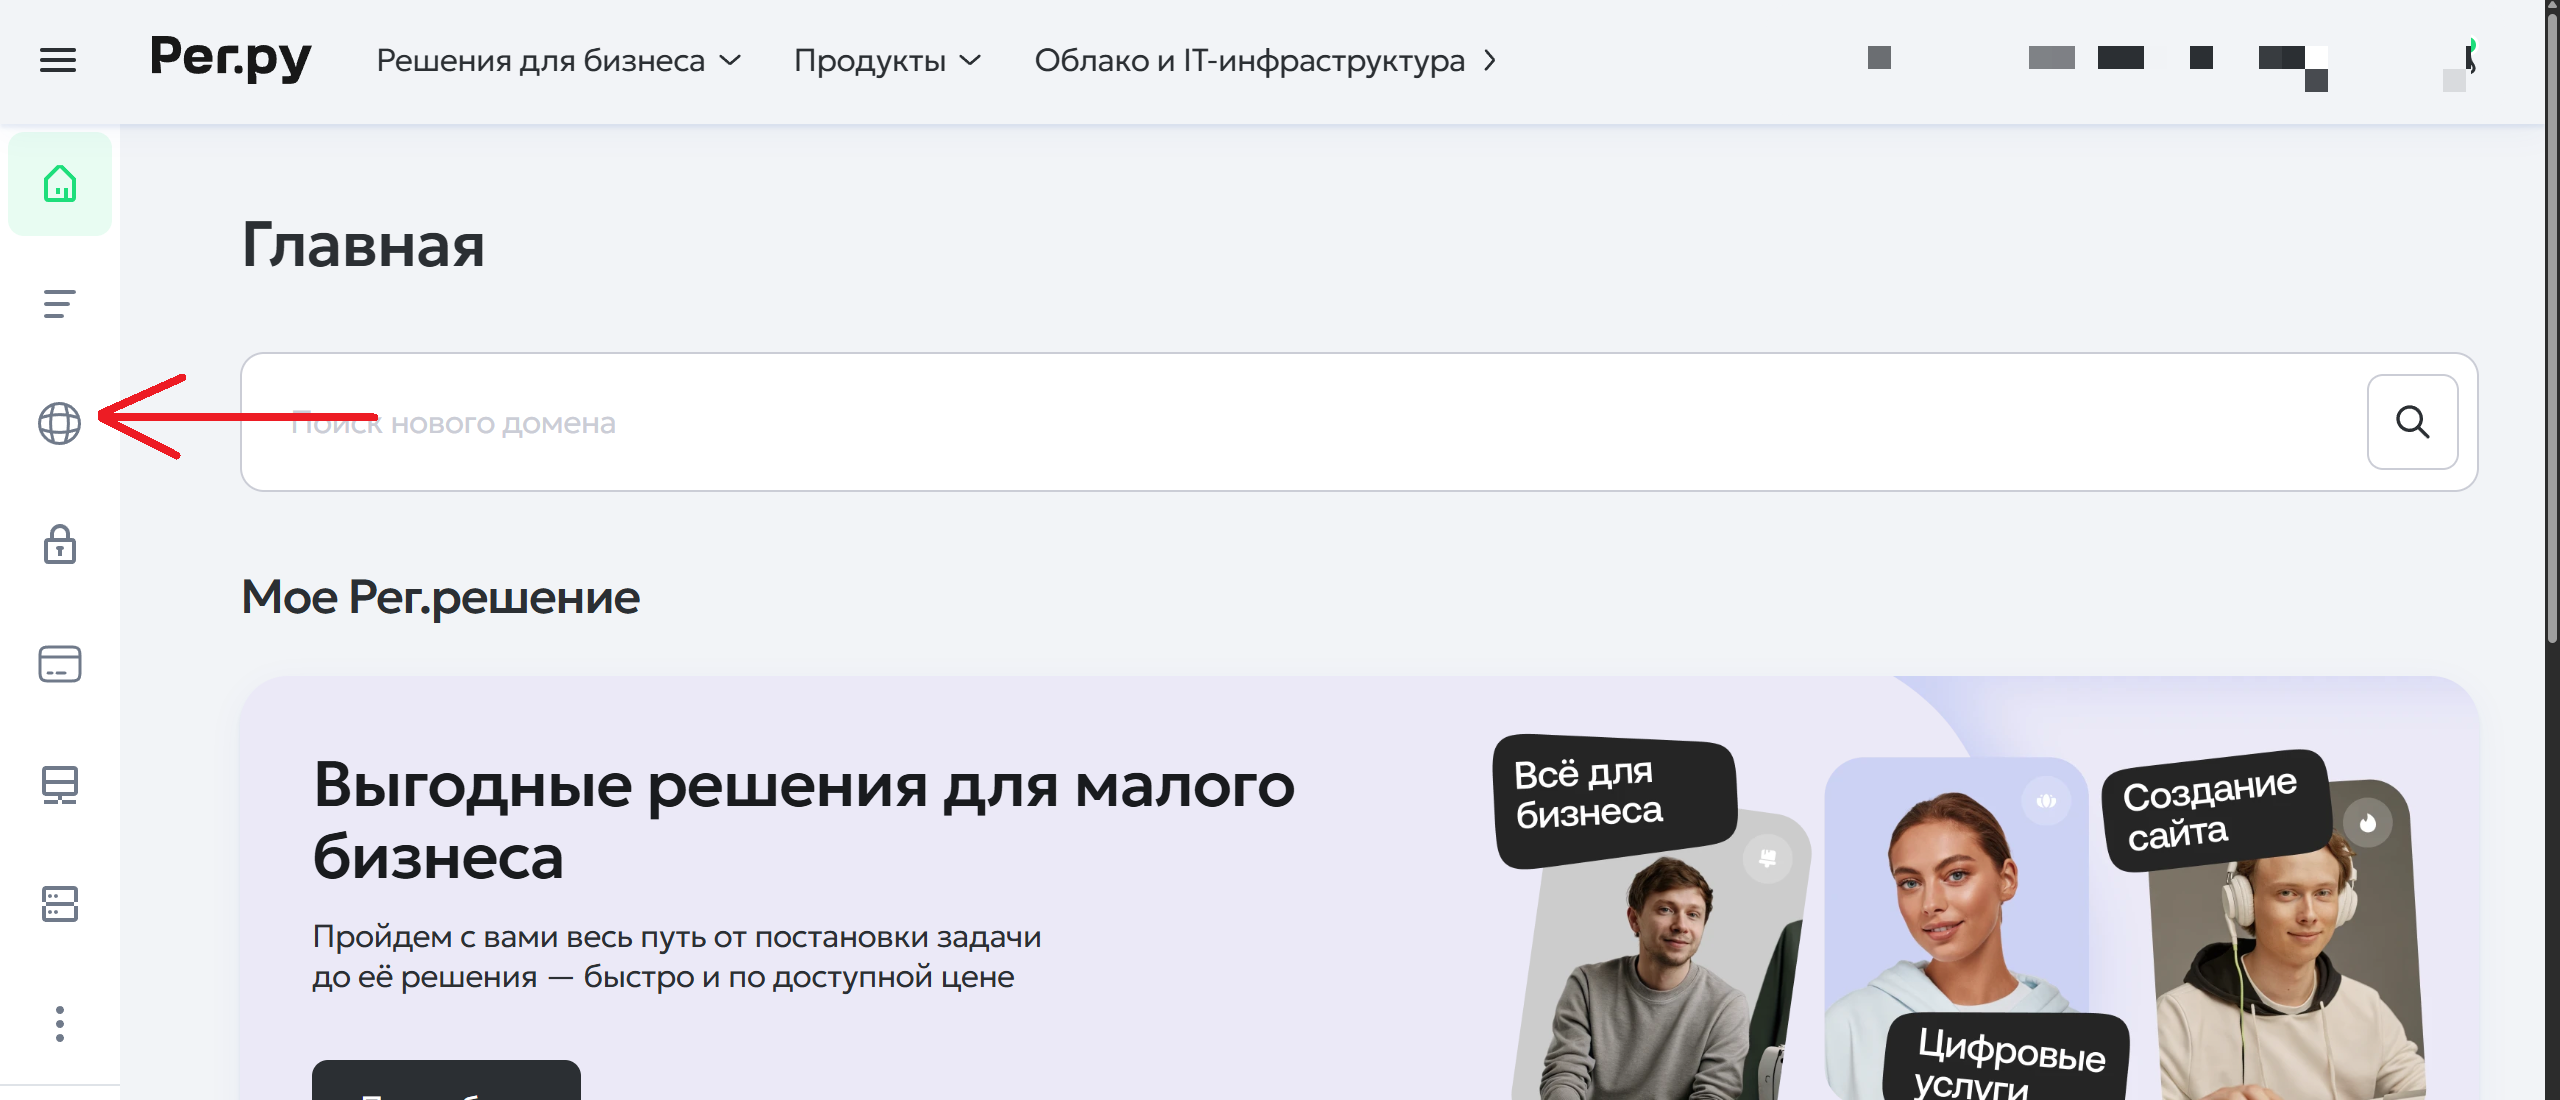
Pulsa el icono redondo.
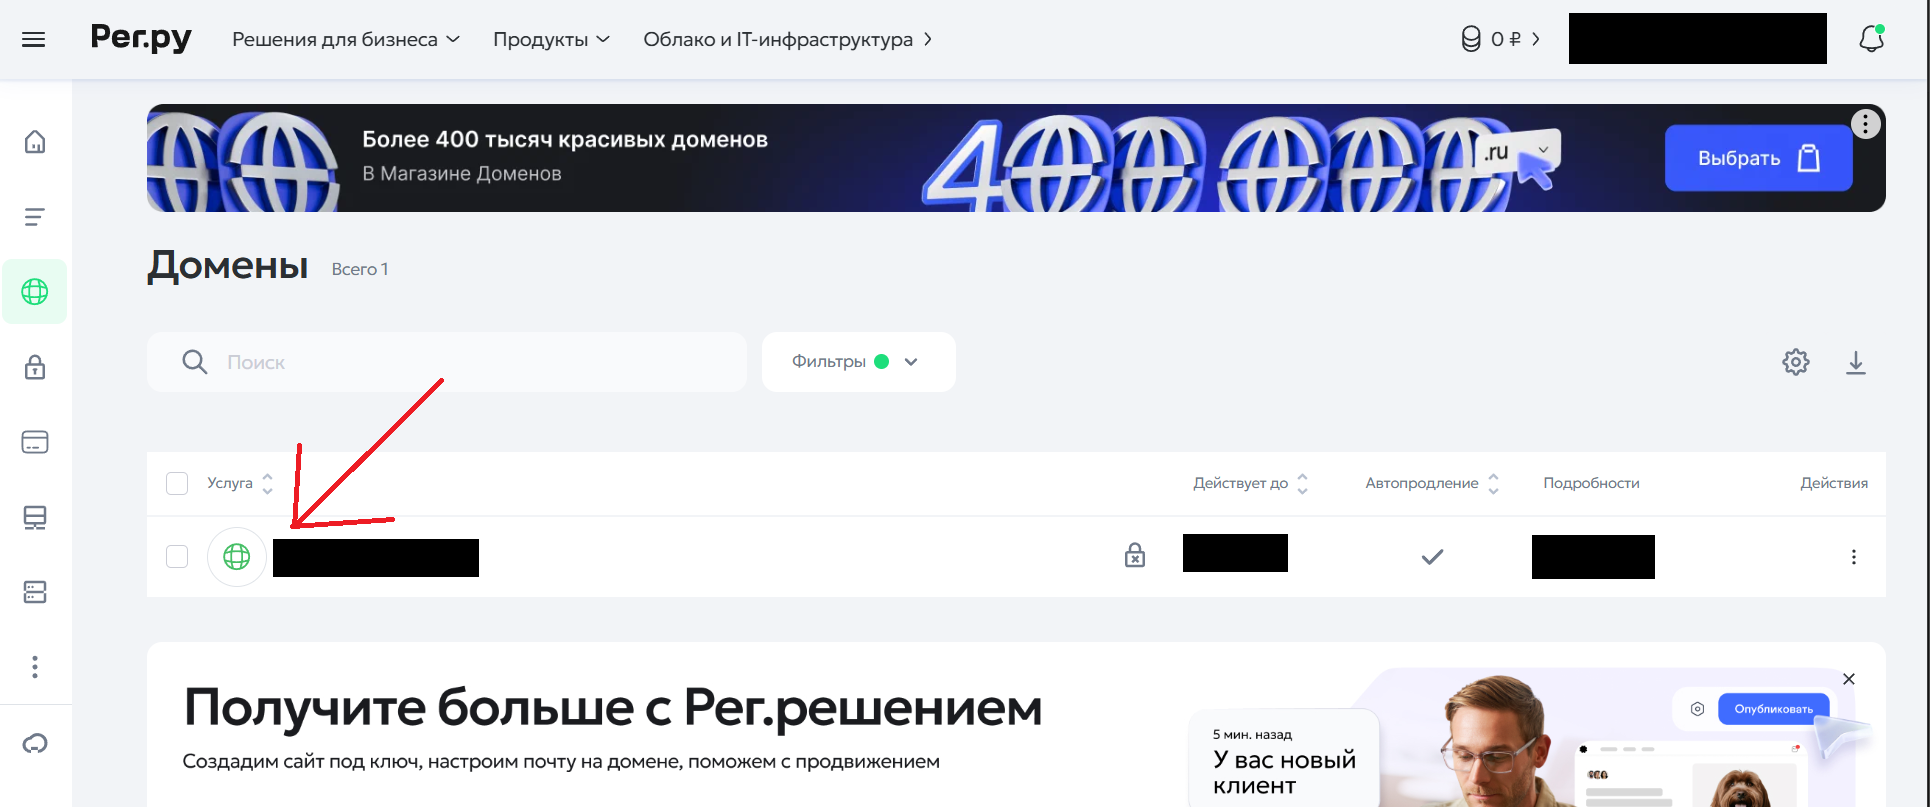
Pulsa la ficha con tu dominio.
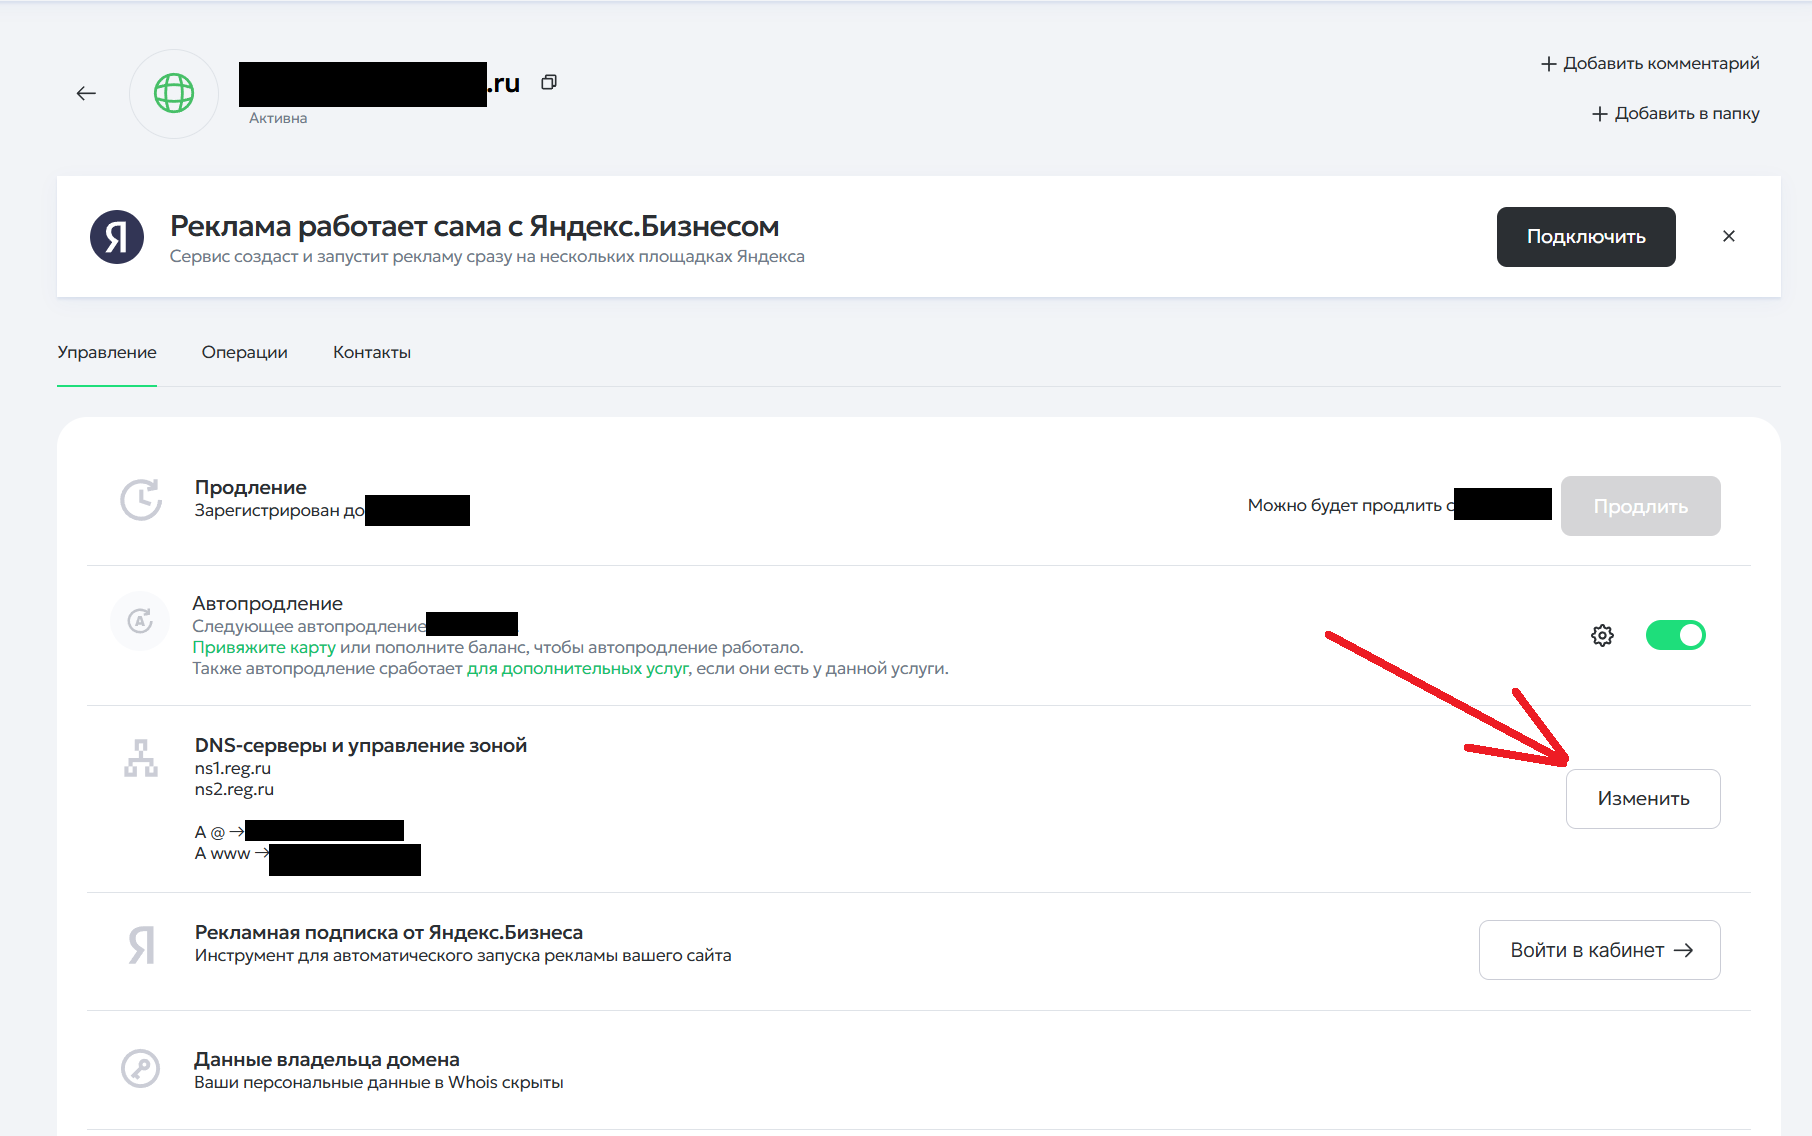
Pulsa «Изменить» (Editar).
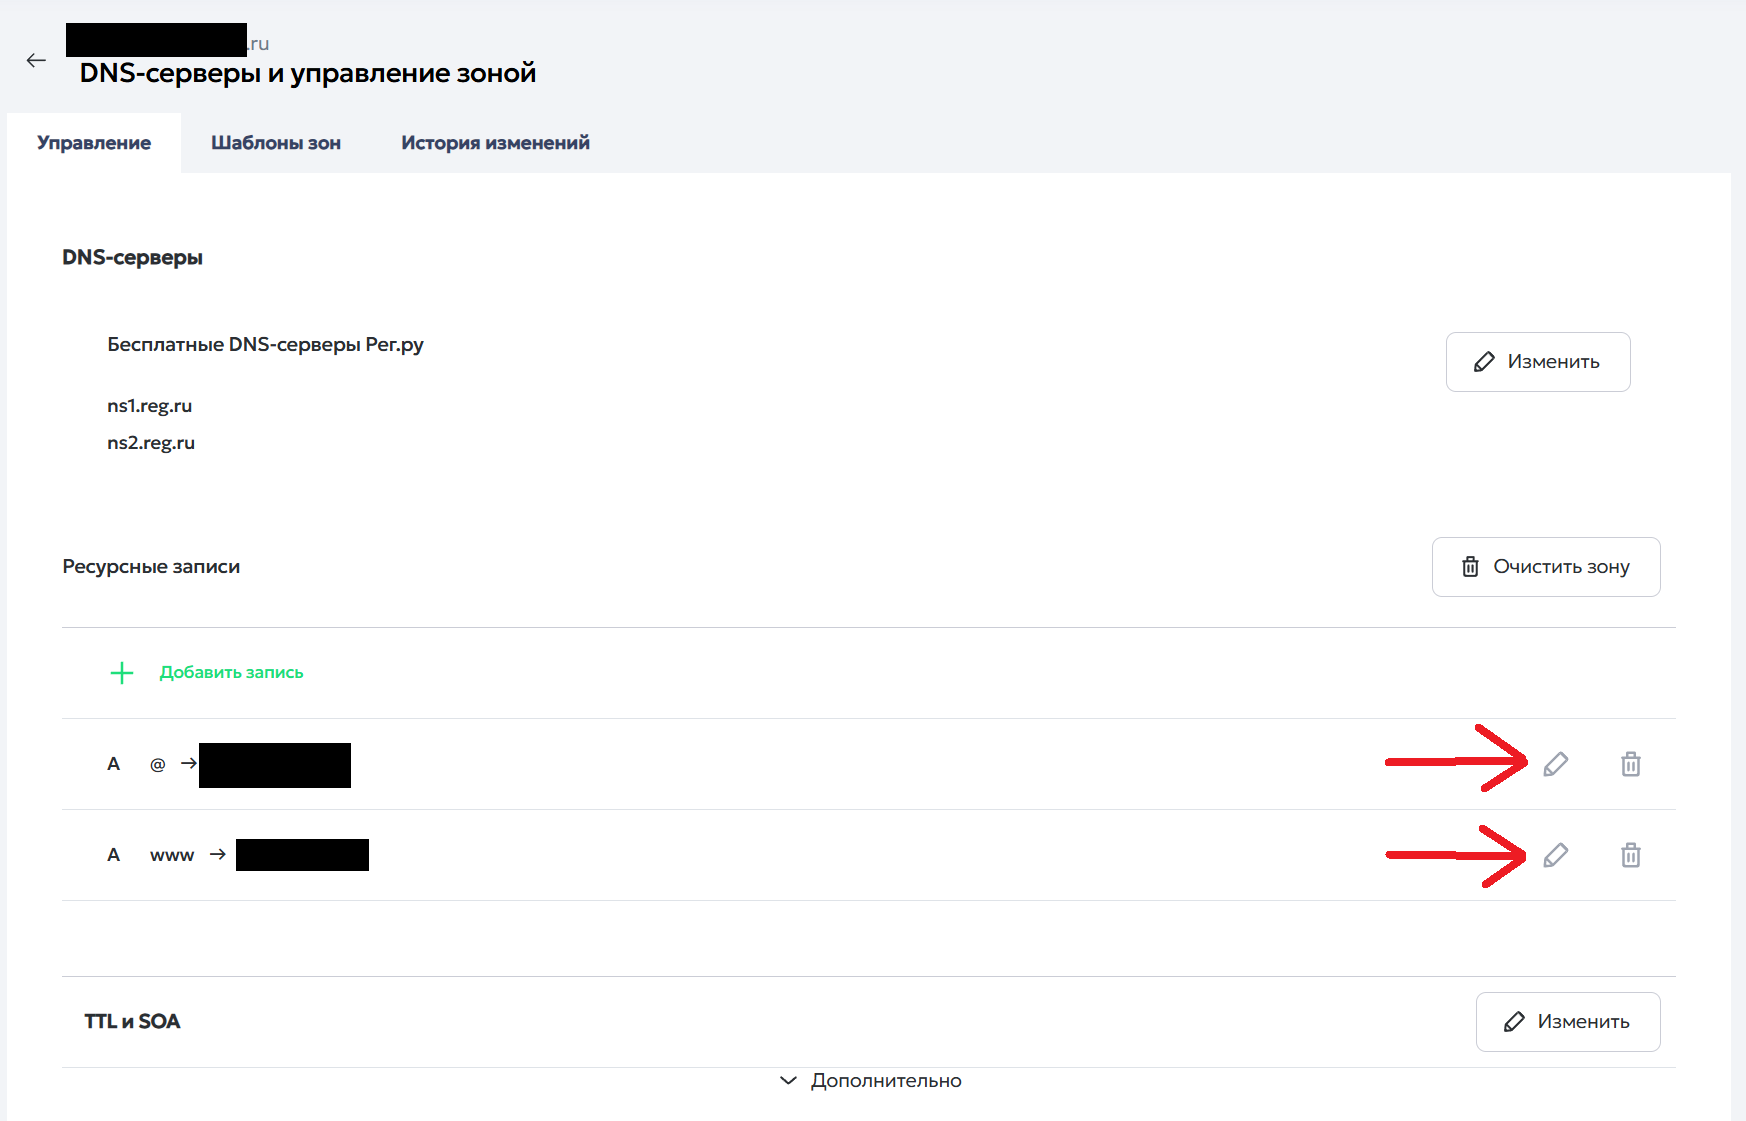
Pulsa el icono del lápiz junto a los registros.
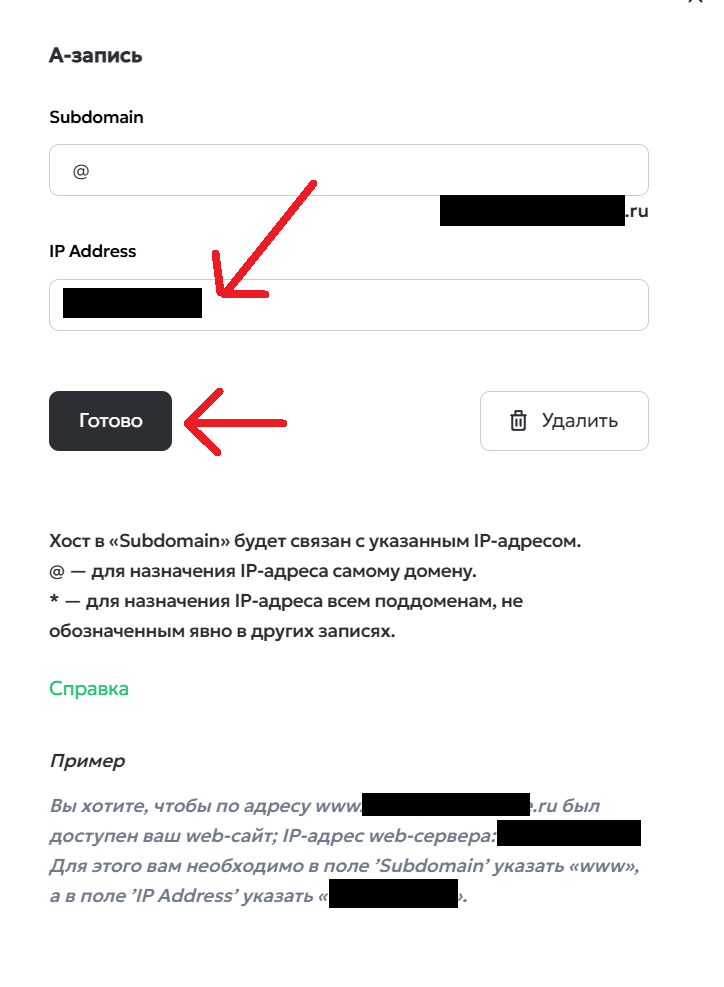
En el campo IP Address, escribe la dirección IP de tu servidor.
Ya casi está. Solo falta esperar a que el nuevo registro A del dominio empiece a apuntar a tu VPS.
INFO
El registro A le dice a todo internet que tu dominio (por ejemplo, myserver.com) está vinculado a la dirección IP de tu servidor. Normalmente los cambios se aplican en unas horas y, en casos raros, hasta en 48 horas.
Puedes comprobar el registro A con el comando dig myserver.com A +short. Si el comando muestra la dirección IP de tu servidor, ya puedes pasar al siguiente paso.
Si el dominio funciona a través de Cloudflare, desactiva el proxy para este registro (nube gris en lugar de naranja). Si no, la conexión pasará por los servidores de Cloudflare y no irá directamente a tu VPS.
Paso 6. Configurar el servidor y el panel
Instala cualquier cliente SSH, por ejemplo Termius, PuTTY o PowerShell. Conéctate al servidor por SSH (puerto 22) con los datos que recibiste al contratar el servidor.
1. Una vez conectado al servidor, actualiza el sistema:
apt update && apt upgrade -y
reboot # después de la actualización, reinicia el servidor y vuelve a conectarte
TIP
Puedes configurar la conexión con nuestro script automático, disponible en https://github.com/yafoxins/3xui-autoinstall.
2. Vuelve a conectarte al servidor y ejecuta el comando de instalación de 3x-ui:
bash <(curl -Ls https://raw.githubusercontent.com/mhsanaei/3x-ui/master/install.sh) v2.8.10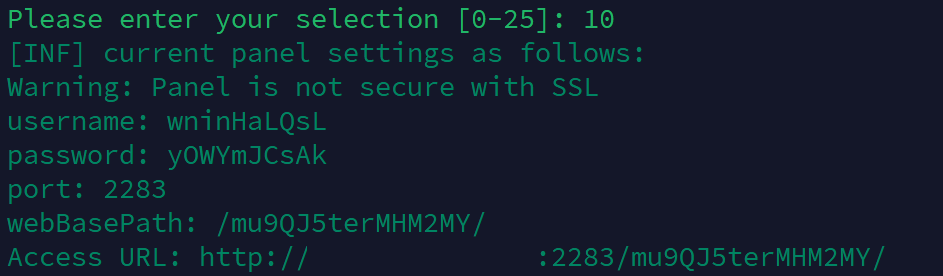
3. El instalador te ofrecerá cambiar el puerto del panel 3x-ui:
Would you like to customize the Panel Port settings? (If not, a random port will be applied) [y/n]:
# responde "y" y pulsa Enter
# cuando te pregunte por el puerto, responde "8080" y pulsa Enter
4. Instala el certificado en el panel 3x-ui.
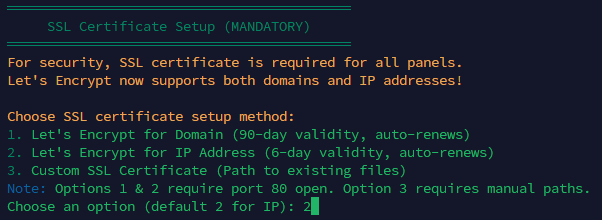
Elige la opción 2.
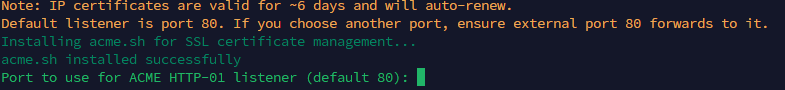
No escribas nada, solo pulsa Enter.
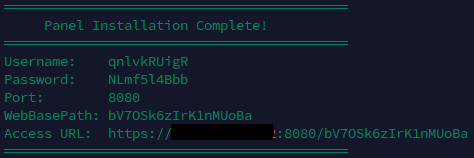
Los datos de acceso al panel. Abre la dirección en el navegador.
5. Crea una conexión en el panel.
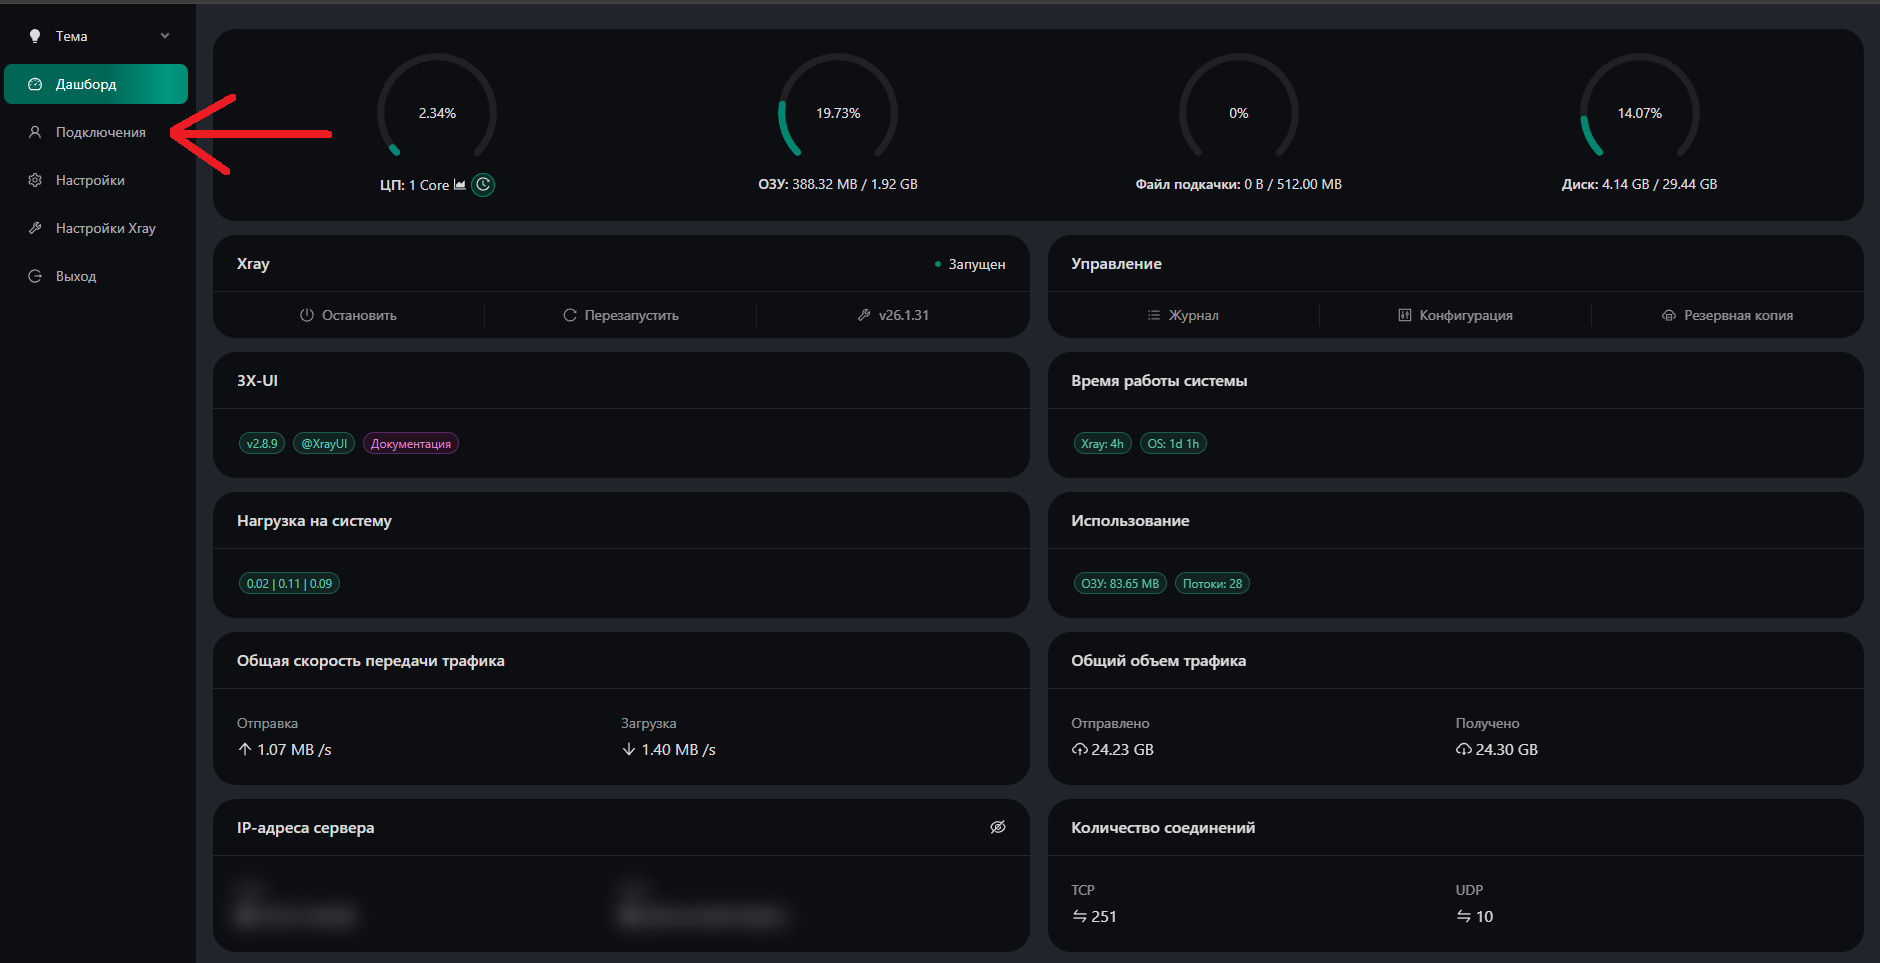
Abre la sección «Inbounds».
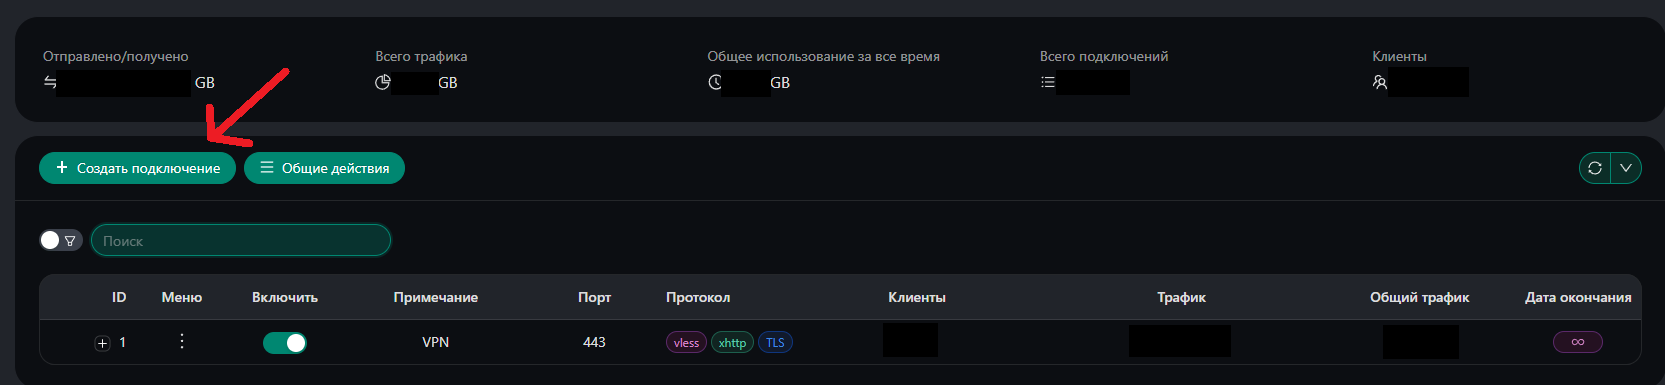
Crea una conexión.
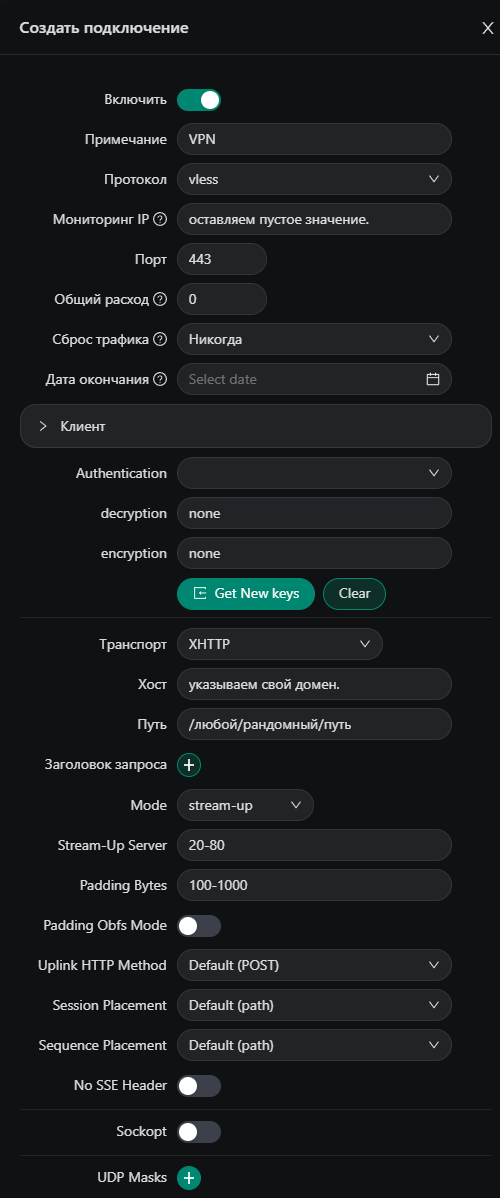
Rellena los campos como en la captura, con tus propios valores.
TIP
En los ajustes TLS de la conexión, elige en el campo uTLS la huella firefox o edge en lugar de chrome, que viene por defecto. La huella de Chrome es ahora la que más sospechas despierta en los filtros de los proveedores, porque la usan casi todas las aplicaciones VPN. La limitación de edge de la que hablamos en los artículos sobre Reality no se aplica a XHTTP con TLS normal.
DANGER
Después de cada cambio en los ajustes de la conexión, pulsa siempre Get New ECH Cert. Si la conexión no es estable, prueba uno por uno los modos stream-up, stream-one y packet-up y quédate con el que mejor funcione en tu red.
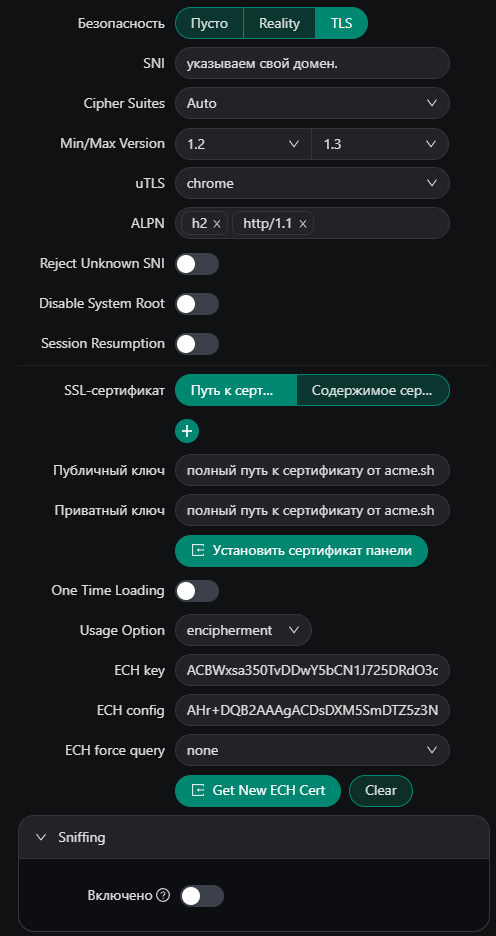
Rellena los campos como en la captura y pulsa Get New ECH Cert.
6. Vuelve al terminal y pulsa Ctrl+C. Ahora emite el certificado para tu dominio. Escribe los comandos uno a uno, con tus propios valores:
curl https://get.acme.sh | sh -s email@example.com
~/.acme.sh/acme.sh --set-default-ca --server letsencrypt
~/.acme.sh/acme.sh --issue -d tu-dominio.ru --standalone
Una vez emitido el certificado, los archivos estarán en estas rutas:
Certificado: /root/.acme.sh/tu-dominio.ru_ecc/fullchain.cer
Clave: /root/.acme.sh/tu-dominio.ru_ecc/tu-dominio.ru.key
7. Indica estas rutas en los ajustes de la conexión de 3x-ui, en los campos Public key y Private key, y guarda la conexión.
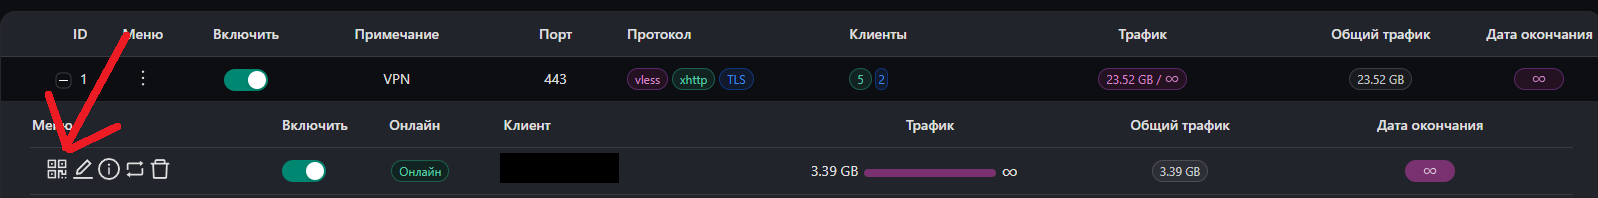
8. La conexión está lista. Pulsa el código QR e impórtalo en tu cliente VPN.
Paso 7. Seguridad del servidor
Para configurar fail2ban en el panel 3x-ui, haz lo siguiente:
- Conéctate al servidor por SSH.
- Escribe el comando
sudo x-ui. - Abre la sección
IP Limit Managementescribiendo21. - Elige
Install Fail2ban and configure IP Limity confirma escribiendoy.
WARNING
Antes de configurar UFW, cambia SSH del puerto 22 a otro puerto siguiendo nuestra guía. El nuevo puerto hay que abrirlo con el comando ufw allow TU-PUERTO/tcp, porque si no perderás el acceso al servidor.
Configurar UFW también es obligatorio:
- abre los puertos de la conexión y del panel con los comandos
ufw allow 443/tcpyufw allow 8080/tcp; - activa el cortafuegos con el comando
ufw enabley confirma escribiendoy.
El resto de medidas de protección configúralas sin falta con nuestra guía detallada.
Qué cliente usar
XHTTP solo funciona con clientes basados en Xray-core. Te recomendamos:
- Incy – iPhone, iPad, Mac, Android, Windows, macOS y Linux. Ahora mismo está disponible en la App Store rusa;
- Happ – todas las plataformas. Lo han retirado de la App Store rusa, así que en iPhone y Mac necesitas un Apple ID de otro país;
- v2rayN – Windows, macOS y Linux, v2rayNG – Android.
Los enlaces de descarga están reunidos en el artículo sobre Marzban. Los clientes basados en el núcleo sing-box (Hiddify, NekoBox, Throne) no funcionan con XHTTP.
WARNING
En iPhone, las aplicaciones VPN funcionan con un límite estricto de memoria RAM. XHTTP puede provocar picos breves de consumo de memoria, por lo que el sistema cierra el proceso a la fuerza y la conexión se corta. Si te pasa, prueba otro modo de XHTTP o el cliente Shadowrocket (de pago).