
WireGuard – быстрый и простой протокол для VPN. Он почти не нагружает сервер и быстро переподключается, если на телефоне сменилась сеть.
Чтобы не настраивать WireGuard вручную, поставим к нему веб-панель wg-easy. В ней в пару кликов создаются клиенты, а настройки для подключения выдаются файлом или QR-кодом. Все шаги мы проверили на сервере F3 Cloud с Debian 12 и wg-easy версии 15.4.
Шаг 1. Установите Docker
wg-easy работает в Docker. Подключитесь к серверу по SSH под пользователем root и установите Docker официальным скриптом.
curl -fsSL https://get.docker.com -o get-docker.sh
sh get-docker.sh
Если Docker на сервере уже стоит, этот шаг можно пропустить. Проверить это можно командой docker --version.
Шаг 2. Запустите wg-easy
Создайте папку для панели, скачайте официальный файл настроек и запустите wg-easy.
# Папка для файлов панели
mkdir -p /opt/wg-easy && cd /opt/wg-easy

# Официальный файл настроек от разработчиков wg-easy
curl -fsSL -o docker-compose.yml https://raw.githubusercontent.com/wg-easy/wg-easy/master/docker-compose.yml

# Разрешаем открывать панель по обычному http://
sed -i -e 's/^    #environment:/    environment:/' -e 's/^    #  - INSECURE=false/      - INSECURE=true/' docker-compose.yml

# Запускаем
docker compose up -d
Без настройки INSECURE=true новая версия wg-easy открывается только по HTTPS, а для него нужен домен и сертификат. Команда sed включает эту настройку, и панель будет доступна сразу по IP-адресу.
Панель открывается по HTTP без шифрования
Пароль от панели при входе передаётся по сети в открытом виде. Придумайте для неё сложный пароль и не заходите в панель через общественный Wi-Fi.
Если на сервере включён брандмауэр, откройте в нём порт 51820/UDP для VPN и 51821/TCP для панели. Как это сделать, мы показали в статье о брандмауэре.
Шаг 3. Настройте панель в браузере
Откройте в браузере http://IP-сервера:51821. При первом входе откроется мастер настройки на русском языке.
- Нажмите Продолжить.
- Придумайте имя пользователя и пароль администратора и нажмите Создать аккаунт. Под этими данными вы будете входить в панель.
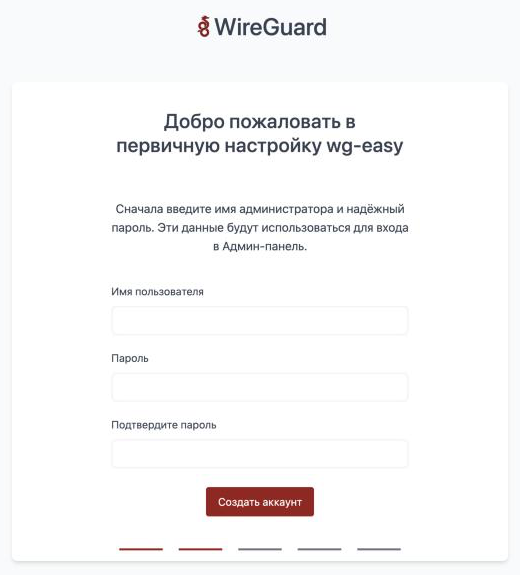
Создание администратора панели
- На вопрос «У вас уже есть существующая настройка?» ответьте Нет.
- В поле Хост укажите IP-адрес сервера. Его удобно выбрать кнопкой Предложить, нужна строка с пометкой IPv4 - Public. Порт оставьте 51820 и нажмите Продолжить.
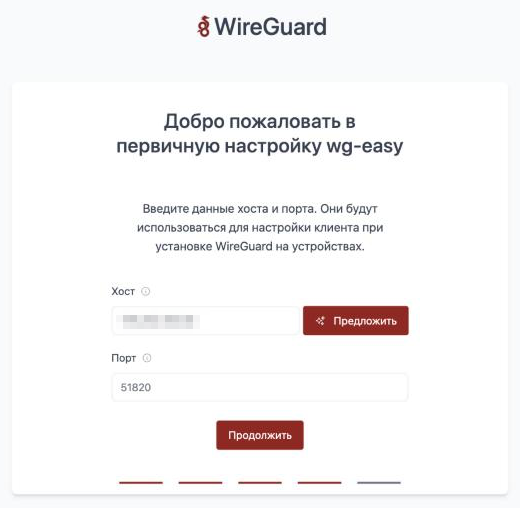
Адрес сервера и порт для подключения
- Появится сообщение «Настройка завершена успешно». Нажмите Войти и войдите под созданным аккаунтом.
Шаг 4. Создайте клиента
Клиент – это отдельный профиль для одного устройства или человека. Для телефона и ноутбука лучше создать разных клиентов, так любой из них можно отключить, не трогая остальные.
Нажмите Новый, введите имя, например laptop, и нажмите Создать клиента. Поле Дата отключения можно оставить пустым, тогда клиент будет работать без срока.
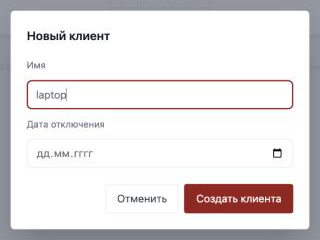
Создание клиента
Клиент появится в списке. Справа от него кнопки для управления.
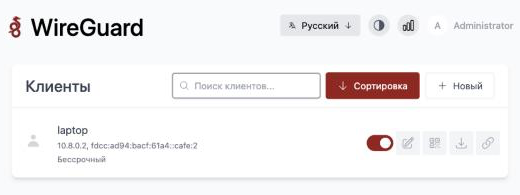
Клиент создан
| Кнопка | Что делает |
|---|---|
| Переключатель | Включает и выключает клиента |
| Карандаш | Открывает настройки клиента. Там же он удаляется кнопкой Удалить |
| QR-код | Показывает QR-код для подключения с телефона |
| Стрелка вниз | Скачивает файл настроек .conf для компьютера |
| Ссылка | Создаёт временную ссылку на файл настроек, она действует 5 минут |
Шаг 5. Подключитесь к VPN
Для подключения нужно официальное приложение WireGuard.
- Скачайте WireGuard для Windows или macOS со страницы загрузки и установите.
- В панели wg-easy скачайте файл настроек кнопкой со стрелкой вниз.
- В приложении WireGuard нажмите Import tunnel(s) from file и выберите скачанный файл.
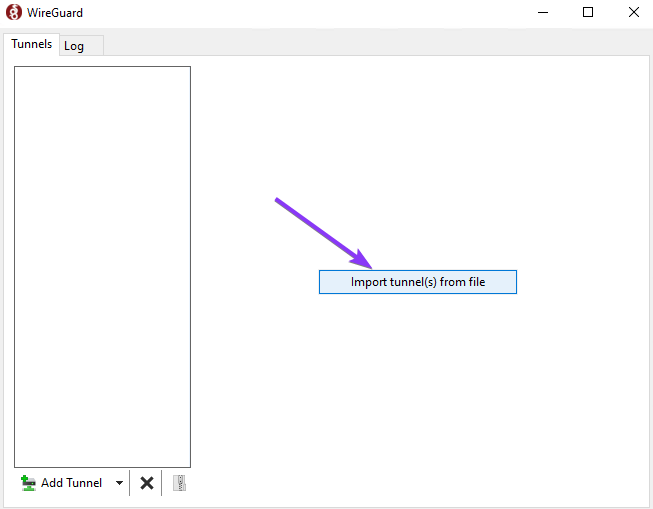
Импорт файла настроек
- Нажмите Activate. Когда в строке Status появится Active, VPN работает.
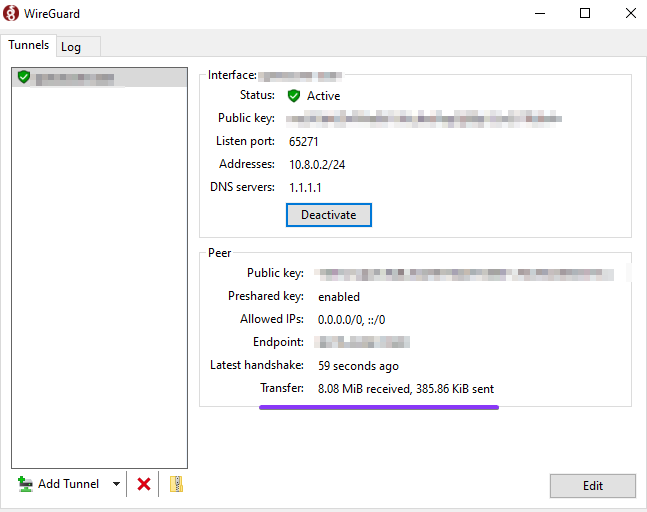
Подключение установлено
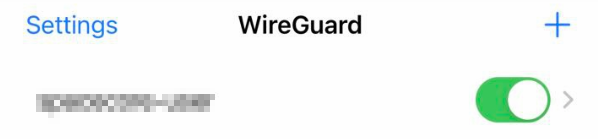
Чтобы проверить, что трафик идёт через VPN, откройте в браузере api.ipify.org. Там должен показываться IP-адрес вашего сервера.
Файл настроек и QR-код – это ключ к вашему VPN
По ним к серверу подключится любой, у кого они окажутся. Не публикуйте их и не пересылайте через открытые чаты.
Частые вопросы
Панель не открывается
Проверьте, что wg-easy запущен, командой docker ps. В списке должен быть контейнер wg-easy со статусом Up. Убедитесь, что вы открываете адрес через http://, а не https://, и что порт 51821/TCP открыт в брандмауэре.
VPN не подключается
Чаще всего закрыт порт 51820/UDP в брандмауэре сервера. Ещё проверьте, что в мастере настройки в поле Хост указан внешний IP-адрес сервера. Если там внутренний адрес вроде 10.42.42.42, исправьте его в разделе Админ-панель → Конфигурация и заново скачайте файл настроек.
Забыли пароль от панели
Пароль администратора можно сбросить командой на сервере. Она попросит ввести новый пароль.
cd /opt/wg-easy && docker compose exec -it wg-easy cli db:admin:resetКак обновить wg-easy
Выполните две команды. Клиенты и настройки при обновлении сохраняются.
cd /opt/wg-easy && docker compose pull && docker compose up -dВ моей сети WireGuard не работает
Некоторые провайдеры и сети блокируют WireGuard. В этом случае используйте протоколы, которые сложнее распознать, например Amnezia или VLESS Reality в 3X-UI.
Наши ресурсы
Telegram-канал: https://t.me/f3cloud_news
Сайт хостинга: https://f3cloud.com