> La lista completa de artículos está en [llms.txt](https://docs.f3cloud.com/llms.txt). Cada página tiene versión en Markdown, basta con añadir .md a su dirección. Esta página en Markdown: [https://docs.f3cloud.com/es/software-setup/mikrotik-router-os-install.md](https://docs.f3cloud.com/es/software-setup/mikrotik-router-os-install.md).

# Cómo instalar MikroTik CHR (RouterOS) en un VPS

Cómo instalar MikroTik RouterOS (CHR) en un VPS de F3 Cloud. Escribir la imagen desde Linux, primer acceso por la consola, configurar la dirección IP, la puerta de enlace y el DNS, licencia y velocidad, proteger el router y errores frecuentes.

**MikroTik RouterOS** es un sistema operativo para routers. En un servidor virtual se instala su versión especial **CHR** (Cloud Hosted Router), y el VPS se convierte en un router completo con VPN, enrutamiento, cortafuegos y una gestión cómoda desde el navegador o con el programa Winbox.

Al hacer el pedido no hay una plantilla de RouterOS lista para usar, así que escribiremos la imagen de CHR directamente desde Linux encima del sistema del servidor. Lleva unos diez minutos.

> **Se borrarán todos los datos del servidor.**
>
> La imagen de RouterOS se escribe en el disco encima del sistema actual, y todo lo que había en el servidor desaparecerá. Instala MikroTik en un servidor nuevo o guarda antes los archivos que necesites.

***

### Qué necesitas

* Un servidor con **Ubuntu** o **Debian**. Vale cualquier plan, incluso **DE-Promo**, porque RouterOS necesita a partir de **256 MB** de memoria y **128 MB** de disco.
* Conexión al servidor por SSH. Si todavía no te has conectado, sigue nuestra [guía de Termius](https://docs.f3cloud.com/es/vps/termius-connection.md).

***

### 1. Apunta la configuración de red del servidor

Después de la instalación, RouterOS no averiguará por sí solo la dirección IP ni la puerta de enlace, y tendrás que introducirlas a mano. Por eso, consúltalas primero, mientras en el servidor todavía funciona Linux. Conéctate por SSH y ejecuta dos comandos.

```bash
# Dirección IP del servidor. La máscara va después de la barra,
# por ejemplo 203.0.113.10/24
ip -4 -brief address show scope global

# Puerta de enlace, es la dirección que va después de la palabra via,
# por ejemplo default via 203.0.113.1
ip -4 route show default
```

Apunta la **dirección IP** y la **puerta de enlace**, porque las necesitarás en el paso 6.

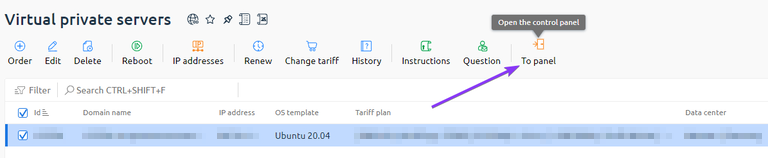
Estos mismos datos aparecen en el panel de control del servidor. En el área de cliente, abre la lista de servidores, marca el que necesitas y pulsa <kbd>Go to</kbd>.

<figure><img src="https://docs.f3cloud.com/img/mikrotik-panel-button.png" alt=""><figcaption><p>Acceso al panel de control del servidor</p></figcaption></figure>

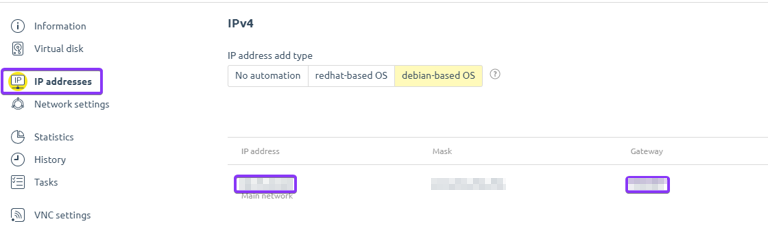
En el panel, abre la sección **IP addresses**. Ahí aparecen la dirección IP, la máscara y la puerta de enlace.

<figure><img src="https://docs.f3cloud.com/img/mikrotik-ip-gateway.png" alt=""><figcaption><p>Dirección IP, máscara y puerta de enlace del servidor en el panel de control</p></figcaption></figure>

***

### 2. Descarga la imagen de RouterOS

Descargamos la imagen en la carpeta `/dev/shm`. Esta carpeta está en la memoria RAM, así que el archivo de la imagen no sufrirá daños cuando empecemos a sobrescribir el disco. Ejecuta todos los comandos en la misma ventana de SSH, sin cerrarla.

```bash
# Instalamos los programas para descargar y descomprimir
apt-get update && apt-get install -y curl unzip

# Vamos a la carpeta que está en la memoria RAM
cd /dev/shm

# Averiguamos el número de la última versión estable de RouterOS 7
VERSION=$(curl -s https://upgrade.mikrotik.com/routeros/NEWESTa7.stable | cut -d' ' -f1)
echo $VERSION

# Descargamos la imagen CHR de esta versión desde la web oficial de MikroTik
curl -L -o chr.img.zip https://download.mikrotik.com/routeros/$VERSION/chr-$VERSION.img.zip

# Descomprimimos la imagen y borramos el archivo comprimido
unzip chr.img.zip && rm chr.img.zip
ls -lh
```

El comando `echo $VERSION` mostrará el número de versión, por ejemplo `7.24.5`, y `ls -lh` mostrará un archivo de imagen de unos **128 MB**.

***

### 3. Escribe la imagen en el disco

Primero comprueba cómo se llama el disco del servidor.

```bash
# Lista de discos. Necesitas la línea con el tipo disk, normalmente es vda
lsblk
```

Ahora escribe la imagen en ese disco. Si en `lsblk` el disco no se llama `vda`, corrige el nombre en el comando.

```bash
# Escribimos la imagen de RouterOS encima del sistema.
# En lugar de vda, pon el nombre del disco de lsblk si es otro
dd if=chr-$VERSION.img of=/dev/vda bs=4M oflag=sync status=progress
```

La escritura tarda unos segundos. Al final, `dd` indicará cuántos bytes se han copiado.

***

### 4. Reinicia el servidor

El comando habitual `reboot` aquí no funcionará, porque el sistema del disco ya está borrado. Por eso reiniciamos el servidor directamente a través del kernel.

```bash
# Permitimos los comandos de emergencia del kernel
echo 1 > /proc/sys/kernel/sysrq

# Reiniciamos el servidor al momento
echo b > /proc/sysrq-trigger
```

Después de esto la ventana de SSH se quedará colgada, es normal. El servidor arrancará ya con RouterOS.

***

### 5. Entra en RouterOS por la consola

Mientras la red de RouterOS no esté configurada, solo se puede entrar por la consola. En el área de cliente, en la lista de servidores, pulsa <kbd>Console</kbd>.\
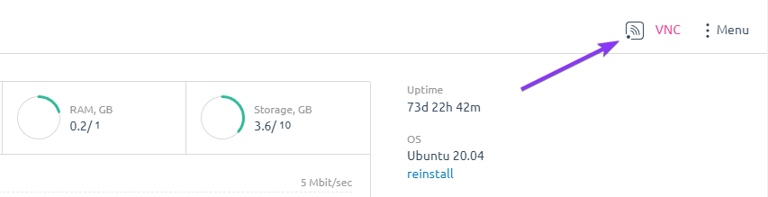
En el panel de control del servidor se abre con el botón <kbd>VNC</kbd>.

<figure><img src="https://docs.f3cloud.com/img/image%20(2).png" alt=""><figcaption><p>El botón VNC en el panel de control del servidor</p></figcaption></figure>

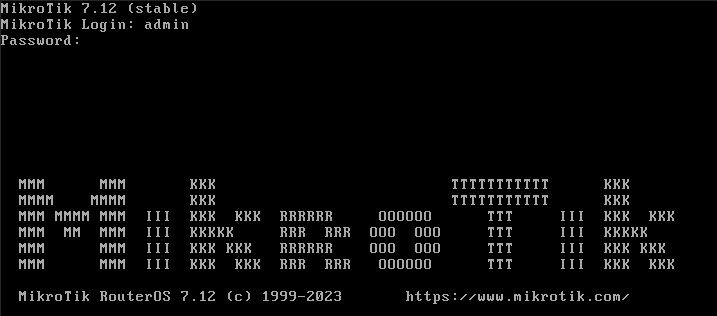
1. En la línea **Login**, escribe `admin`.
2. La contraseña por defecto está vacía, así que solo pulsa <kbd>Enter</kbd>.
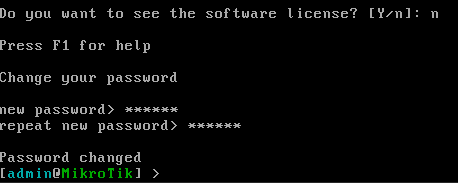
3. RouterOS preguntará si quieres ver el texto de la licencia. Pulsa <kbd>n</kbd>.
4. Inventa una nueva contraseña de administrador e introdúcela dos veces.

<figure><img src="https://docs.f3cloud.com/img/image%20(3).png" alt=""><figcaption><p>Acceso a RouterOS por la consola</p></figcaption></figure>

<figure><img src="https://docs.f3cloud.com/img/image%20(4).png" alt=""><figcaption><p>Cambio de la contraseña de administrador</p></figcaption></figure>

> **Qué contraseña elegir.**
>
> El router será accesible desde internet, así que necesitas una contraseña segura, de 12 caracteres o más, con letras y números.

***

### 6. Configura la red

Ahora introduce en la consola los comandos de abajo. En lugar de `203.0.113.10` pon la dirección IP del servidor, y en lugar de `203.0.113.1`, su puerta de enlace del paso 1.

```bash
# Asignamos la dirección IP al servidor. La máscara /32 y la puerta de enlace en network
# las indicamos a propósito, así RouterOS encontrará seguro la puerta de enlace
/ip address add address=203.0.113.10/32 network=203.0.113.1 interface=ether1

# Enviamos todo el tráfico a internet a través de la puerta de enlace
/ip route add dst-address=0.0.0.0/0 gateway=203.0.113.1

# Indicamos los servidores DNS para que el router abra los sitios por su nombre
/ip dns set servers=1.1.1.1,8.8.8.8

# Comprobamos la conexión. Deben llegar respuestas sin pérdidas
/ping mikrotik.com count=4
```

Si en la consola no funciona pegar texto, escribe los comandos a mano. Comprueba la distribución del teclado, porque los comandos se escriben en inglés.

***

### 7. Abre la interfaz web

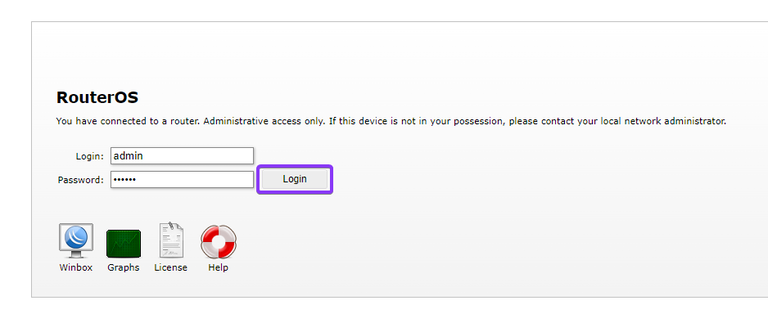
Escribe en el navegador la dirección `http://IP-del-servidor` y entra con el usuario `admin` y la contraseña que pusiste en el paso 5.

<figure><img src="https://docs.f3cloud.com/img/image%20(6).png" alt=""><figcaption><p>Acceso a la interfaz web de RouterOS</p></figcaption></figure>

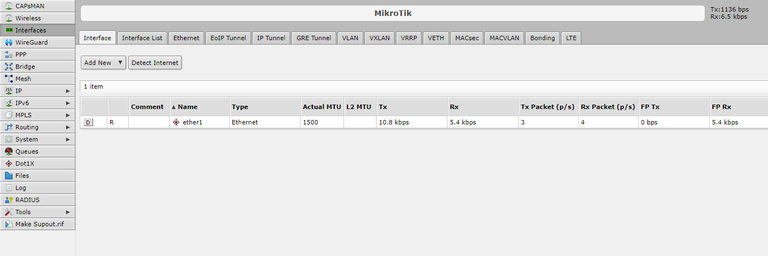
<figure><img src="https://docs.f3cloud.com/img/image%20(7).png" alt=""><figcaption><p>La interfaz web de RouterOS después de entrar</p></figcaption></figure>

El router también se gestiona cómodamente con el programa **Winbox**. Puedes descargarlo en la [web de MikroTik](https://mikrotik.com/download), y para conectarte basta con indicar la dirección IP del servidor, el usuario y la contraseña.

***

### 8. Quita el límite de velocidad

Sin licencia, CHR funciona gratis, pero la velocidad de salida está limitada a **1 Mbit/s** por interfaz. Para una VPN o un proxy es demasiado poco.

MikroTik ofrece un periodo de prueba gratuito de **60 días**.\
Después puedes comprar la licencia **p1**, de hasta **1 Gbit/s**.\
Si no la compras, el router seguirá funcionando a la misma velocidad, solo que dejará de recibir actualizaciones.

1. Regístrate en [mikrotik.com](https://mikrotik.com/client).
2. En la consola, ejecuta el comando `/system license renew`.
3. Introduce el correo y la contraseña de tu cuenta de MikroTik, y en la línea **level** indica `p1`.
4. Comprueba el resultado con el comando `/system license print`. En la línea **level** debe aparecer `p1`.

***

### 9. Protege el router

En un servidor con RouterOS pueden estar activos por defecto servicios que no hacen falta para gestionarlo. Desactiva los que sobran para que nadie intente adivinar la contraseña a través de ellos.

```bash
# Desactivamos telnet, FTP y API. El router se puede seguir gestionando
# desde el navegador, Winbox y SSH, que siguen activados
/ip service disable telnet,ftp,api,api-ssl

# Vemos qué servicios siguen activados
/ip service print
```

Cuando termines la configuración, guarda una copia de seguridad con el comando `/system backup save name=backup`. El archivo aparecerá en la interfaz web, en la sección **Files**, y desde ahí puedes descargarlo a tu ordenador.

***

### Errores frecuentes

<details>

<summary>Después de reiniciar volvió a arrancar Linux</summary>

La imagen no se escribió en el disco. Lo más habitual es que en el comando `dd` se indicara un disco equivocado o que la ventana de SSH se cerrara y se perdiera la variable `VERSION`. Vuelve a conectarte y repite los pasos 2–4 en una sola ventana.

</details>

<details>

<summary>En la consola salen errores de arranque o una pantalla negra</summary>

La escritura se interrumpió a medias, y en el disco no ha quedado ningún sistema que funcione. Reinstala Linux con [esta guía](https://docs.f3cloud.com/es/client-area/reinstall-os.md) y repite la instalación desde el paso 1.

</details>

<details>

<summary>El ping no pasa</summary>

Comprueba la configuración con los comandos `/ip address print` y `/ip route print`. Lo más habitual es una errata en la dirección IP o en la puerta de enlace. Puedes borrar la entrada incorrecta con `/ip address remove 0` o `/ip route remove 0`, donde `0` es el número de línea de la lista, y añadirla de nuevo.

</details>

<details>

<summary>La interfaz web no se abre</summary>

Abre la dirección justo con `http://`, sin la `s`, porque el acceso seguro por HTTPS está desactivado por defecto. Si no funciona, comprueba con `/ip service print` que el servicio **www** está activado.

</details>

<details>

<summary>Todo funciona, pero muy lento</summary>

Lo más probable es que el router tenga la licencia gratuita con el límite de **1 Mbit/s**. Compruébala con `/system license print` y activa la licencia de prueba como se explica en el paso 8.

</details>

<details>

<summary>Quiero volver a un Linux normal</summary>

Reinstala el sistema operativo en el panel de control con [nuestra guía](https://docs.f3cloud.com/es/client-area/reinstall-os.md), y el servidor volverá a ser un VPS normal.

</details>

***

### Nuestros recursos

**Canal de Telegram:** [https://t.me/f3cloud_news](https://t.me/f3cloud_news)\
**Web del hosting:** [https://f3cloud.com](https://f3cloud.com/es)