> Die vollständige Liste der Artikel steht in [llms.txt](https://docs.f3cloud.com/llms.txt). Jede Seite gibt es auch als Markdown, dazu einfach .md an die Adresse anhängen. Diese Seite als Markdown: [https://docs.f3cloud.com/de/vpn-guide/3x-ui-panel-guide.md](https://docs.f3cloud.com/de/vpn-guide/3x-ui-panel-guide.md).
# 3X-UI auf dem VPS installieren und VLESS Reality einrichten
So installieren Sie das 3X-UI-Panel auf einem VPS und richten ein VPN mit VLESS Reality, VMess, Trojan, Shadowsocks oder WireGuard ein. SSL, Benutzer, Limits und VPN-Clients.
### **3X-UI kurz vorgestellt**
**3X-UI** ist ein modernes Open-Source-Webpanel für die bequeme Verwaltung von Xray-core. Es verlagert die routinemäßigen Verwaltungsaufgaben in eine vertraute Weboberfläche und verkürzt die Zeit, die Sie für die Pflege Ihrer Dienste brauchen.
Diese Lösung erleichtert den Betrieb – sie bündelt die Verwaltung von Verbindungen, Benutzern und Auswertungen an einer Stelle und bietet schnellen Zugriff auf Konfigurationen und Logs, damit Provider, Systemadministratoren und erfahrene Nutzer Dienste ohne unnötigen Aufwand starten und betreiben können.
Eine ausführliche Übersicht der Funktionen finden Sie unten im Abschnitt „Funktionen des 3X-UI-Panels“.
Bevor Sie das Panel in Betrieb nehmen, empfehlen wir, die Zugriffseinstellungen zu prüfen und regelmäßige Backups der Konfiguration einzurichten.
### Funktionen des 3X-UI-Panels
* **Unterstützung gängiger Protokolle** – VMess, VLESS, Trojan, Shadowsocks, WireGuard, SOCKS, HTTP und weitere.
* **Mehrsprachige Oberfläche** – Russisch, Englisch, 中文, español und weitere, umschaltbar mit einem Klick.
* **Verwaltung von Benutzern und Kontingenten** – Konten anlegen und löschen, Traffic-Limits, Laufzeiten, Sperren und Prioritäten.
* **Automatische Ausstellung und Verlängerung von SSL** – Integration mit Let’s Encrypt und Unterstützung eigener Zertifikate.
* **Unterstützung des Reality-Transports** – Konfigurationen zum Umgehen von Sperren und für die sichere Übertragung des Datenverkehrs.
* **Überwachung und Statistik in Echtzeit** – Traffic, aktive Verbindungen, Diagramme, Logs und Datenexport.
* **Integration mit Docker** – fertige Images und Bereitstellung über Docker / Docker-Compose.
* **Vollwertige Weboberfläche** – alle Verwaltungsaufgaben erledigen Sie über die GUI (die Konsole wird nicht benötigt).
***
### Manuelle Installation
Um 3X-UI zu installieren, führen Sie folgenden Befehl aus:
```bash
bash <(curl -Ls https://raw.githubusercontent.com/mhsanaei/3x-ui/master/install.sh)
```
Während der Installation:
* wählen Sie bei der Frage nach den Panel-Parametern `y`, um den Schutz zu aktivieren;
* verwenden Sie für den Zugriff auf die Weboberfläche einen nicht standardmäßigen Port.
***
#### Eine bestimmte Version installieren
Um die gewünschte Version des Panels zu installieren, geben Sie ihre Nummer im Installationsbefehl an. Zum Beispiel für die Version **v1.7.9**:
```bash
VERSION=v1.7.9 && bash <(curl -Ls "https://raw.githubusercontent.com/mhsanaei/3x-ui/$VERSION/install.sh") $VERSION
```
***
#### 1. Installation über Docker
```bash
bash <(curl -sSL https://get.docker.com)
git clone https://github.com/mhsanaei/3x-ui.git
cd 3x-ui
docker compose up -d
```
Alternative Variante:
```bash
docker run -itd \
-e XRAY_VMESS_AEAD_FORCED=false \
-v $PWD/db/:/etc/x-ui/ \
-v $PWD/cert/:/root/cert/ \
--network=host \
--restart=unless-stopped \
--name 3x-ui \
ghcr.io/mhsanaei/3x-ui:latest
```
***
### SSL-Zertifikate einrichten
In 3x-ui gibt es mehrere Wege, ein SSL-Zertifikat einzurichten.
#### Methode 1. SSL-Zertifikat über **ACME** im 3X-UI-Panel einrichten
1. Stellen Sie sicher, dass Ihre Domain korrekt auf den Server zeigt (der A-Eintrag im DNS ist richtig gesetzt).
2. Führen Sie im Terminal den Befehl aus:\
`x-ui`\
Wählen Sie dann den Punkt **SSL Certificate Management**.
3. Im geöffneten Menü stehen folgende Aktionen zur Verfügung:
* **Get SSL** – ein neues Zertifikat ausstellen.
* **Revoke** – ein vorhandenes Zertifikat entfernen.
* **Force Renew** – das Zertifikat manuell erneuern.
* **Show Existing Domains** – die Liste der verfügbaren Zertifikate anzeigen.
* **Set Cert paths for the panel** – die Pfade zu den Zertifikatsdateien festlegen, die das Control Panel verwenden soll.
***
#### Methode 2. SSL-Zertifikat über Certbot einrichten
```bash
apt install certbot -y
certbot certonly --standalone --agree-tos --register-unsafely-without-email -d yourdomain.com
certbot renew --dry-run
```
Ersetzen Sie `yourdomain.com` durch Ihre Domain.
***
### Anmeldung im Webpanel
Führen Sie nach der Installation aus:
```bash
x-ui
```
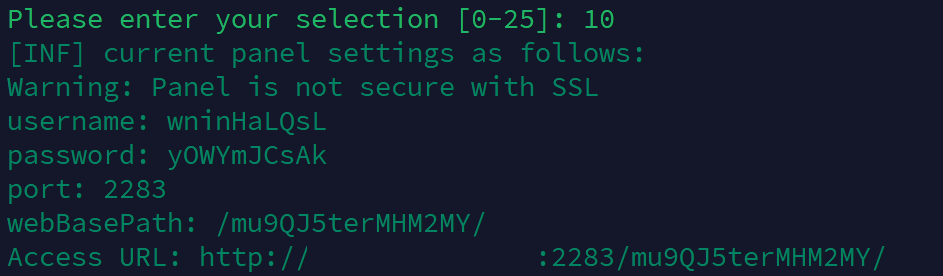
Wählen Sie den Punkt `10`, um die aktuellen Einstellungen des Panels anzuzeigen, darunter URL, Login und Passwort.
Öffnen Sie den Link aus **Access URL** und melden Sie sich mit den erhaltenen Daten an.
***
### Verbindungen einrichten (Inbounds)
#### Verbindung anlegen
1. Öffnen Sie den Bereich **Inbounds**.
2. Klicken Sie auf **Add Inbound**.
3. Tragen Sie im Feld **Remark** einen beliebigen Namen ein.
4. Wählen Sie ein Protokoll **(VMess, VLESS, Trojan, ShadowSocks oder WireGuard)**.
5. Speichern Sie die Einstellungen.
***
### Protokolle einrichten
#### VLESS + Reality
_(empfohlen zum Umgehen von Sperren)_
1. Wählen Sie im Feld **Security** die Option **Reality**.
2. Wählen Sie im Feld **uTLS** den Wert `firefox` statt des voreingestellten `chrome`.
3. Füllen Sie die Felder **Target** (in älteren Versionen **Dest**) und **SNI** aus.
Tragen Sie keine großen fremden Websites wie google.com, dl.google.com, microsoft.com oder apple.com ein – das ist heute eines der wichtigsten Merkmale, an denen Server erkannt und gesperrt werden. Am zuverlässigsten tarnen Sie sich als Ihre eigene Domain nach dem Self-Steal-Schema. Tragen Sie dafür bei **Target** `127.0.0.1:8443` und bei **SNI** Ihre Domain ein und lassen Sie **Xver** auf `0`. Wie Sie Domain und Website vorbereiten, steht im Artikel [„Self-Steal für VLESS Reality“](https://docs.f3cloud.com/de/vpn-guide/reality-self-steal.md).
4. Klicken Sie auf **Get New Cert**, um die Schlüssel automatisch zu erzeugen.
5. Klicken Sie auf **Create**, um die Verbindung zu speichern und anzulegen.
> **Hinweis.**
>
> **Warum firefox und nicht chrome**
>
> Seit Ende 2025 bewerten die Systeme zur Traffic-Filterung bei russischen Providern (TSPU) eine TLS-Verbindung anhand mehrerer Merkmale zugleich – des Subnetzes des Hosters, des Namens der Website (SNI) und des Fingerprints des Clients. Der Fingerprint `chrome` ist in fast allen VPN-Apps und Panels voreingestellt, deshalb ist die Kombination „Chrome-Fingerprint und IP-Adresse eines Rechenzentrums“ für die Filter zu einem verlässlichen Hinweis auf einen Proxy geworden. Nutzer berichten, dass die Verbindung bei mehreren gleichzeitigen Verbindungen mit diesem Fingerprint für einige Minuten „einfriert“ und der Wechsel auf `firefox` hilft.
>
> Der Fingerprint `edge` hat früher ebenfalls geholfen, ist aber seit September 2026 mit neuen Xray-Versionen nicht mehr kompatibel. Ab Xray 26.9.8 (enthalten zum Beispiel in 3X-UI 3.8.0 und neuer) akzeptiert ein Reality-Server nur noch Clients mit dem Post-Quanten-Schlüsselaustausch ML-KEM. Das Profil `edge` entspricht in Xray dem alten Edge 85 ohne ML-KEM, eine Verbindung damit kommt nicht zustande. Das Profil `firefox` unterstützt ML-KEM, wenn die App den Xray-Kern 26.3.23 oder neuer enthält, halten Sie Ihre Clients also aktuell. Auch die Werte `random` und `randomized` sollten Sie nicht verwenden, weil sie ein Profil ohne ML-KEM wählen können.
***
### Limits einrichten
Für jede Verbindung können Sie festlegen:
* ein Traffic-Limit (GB);
* eine Laufzeit (in Tagen);
* ein IP-Limit (gleichzeitige Verbindungen);
* die automatische Abschaltung bei Überschreiten des Limits.
***
### Benutzer verwalten
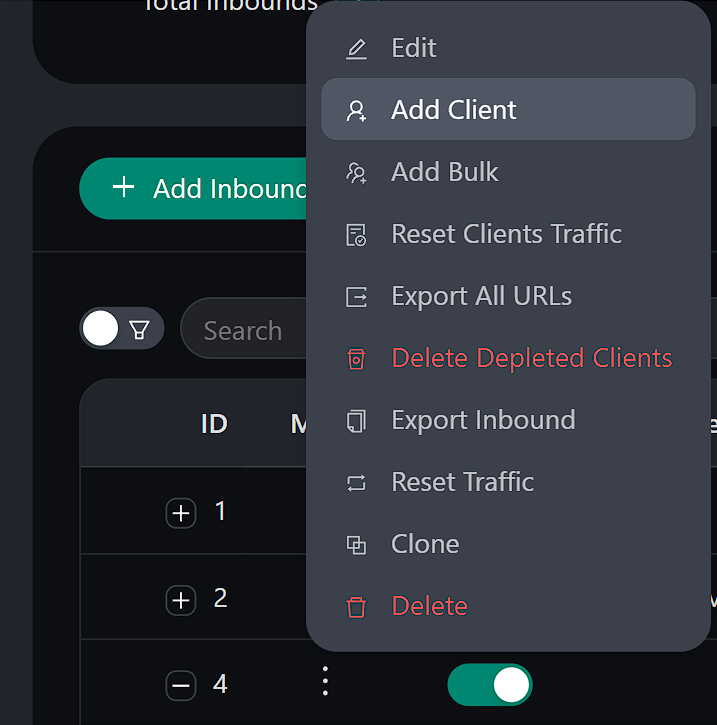
1. Klicken Sie im Bereich **Inbounds** auf `+` neben der Verbindung.
2. Wählen Sie **Add Client**.
3. Geben Sie einen Namen, Limits, eine eindeutige ID und die Laufzeit an.
***
### Clients verbinden
1. Klicken Sie im 3X-UI-Panel beim Benutzer auf das QR-Code-Symbol.
2. Kopieren Sie den Link oder speichern Sie den QR-Code.
3. Importieren Sie die Konfiguration in die App, wie in der [Anleitung zum Import](https://docs.f3cloud.com/de/vpn-guide/marzban-installation.md#schritt-4.-mit-dem-vpn-verbinden) gezeigt.
***
### Überwachung und Statistik
Das Panel zeigt:
* das gesamte Traffic-Volumen;
* den Traffic-Verbrauch pro Benutzer;
* den Status der Verbindungen;
* Laufzeit und Status der Konten;
* die IP-Adressen der Verbindungen.
***
### 3X-UI aktualisieren
```bash
bash <(curl -Ls https://raw.githubusercontent.com/mhsanaei/3x-ui/master/install.sh)
```
Für Docker:
```bash
cd 3x-ui
docker compose down
docker compose pull 3x-ui
docker compose up -d
```
***
### Probleme lösen
Die Standardparameter sind:
* Port des Panels – `2053`
* Datenbank – `/etc/x-ui/x-ui.db`
* Konfiguration von Xray – `/usr/local/x-ui/bin/config.json`
***
### Weitere Funktionen
* Sperren von Werbung und IP-Adressen;
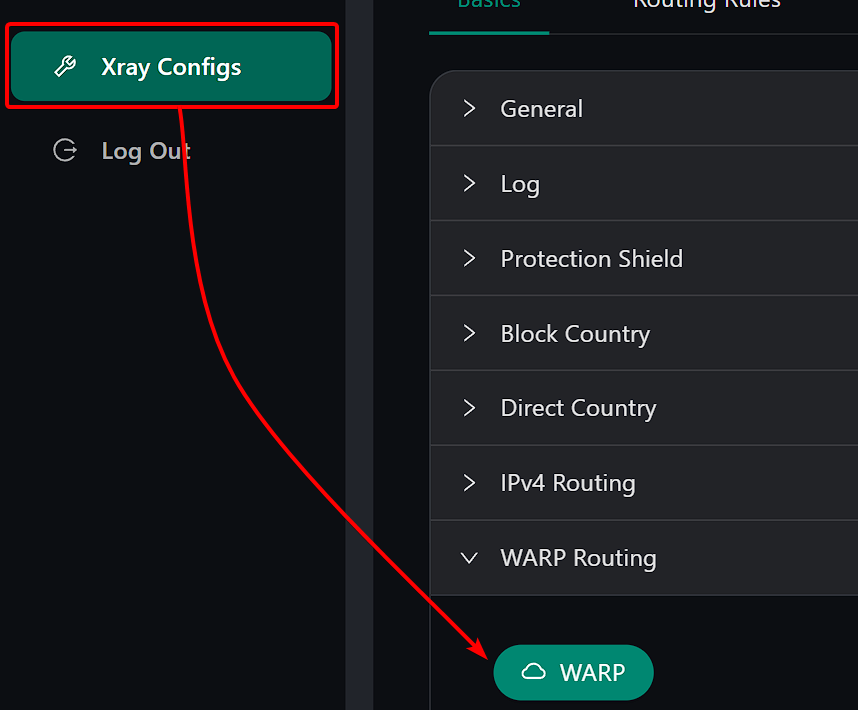
* Routing des Datenverkehrs (Google, Netflix, Spotify, OpenAI) über WARP;
* die Unterstützung für **WARP** ist ab Version `v2.1.0` eingebaut.
Schalten Sie einfach die gewünschte Option im Control Panel ein.